Webseite langsam nach Hack: Krypto-Mining
Ihre Webseite lädt ungewöhnlich langsam. Der Hoster warnt wegen Ressourcenüberschreitung. Oder die CPU hängt bei 100 %. Sie haben nichts geändert. Der Traffic ist nicht gestiegen. Kommt Ihnen das bekannt vor, ist Krypto-Mining-Malware ein Top-Verdacht. Sie stiehlt keine Daten und zeigt keine Werbung. Sie verbrennt still Serverressourcen für Krypto des Angreifers.
Wenn Ihre Webseite langsam nach Hack wirkt, ist das ein häufiger Grund. Dieser Beitrag erklärt die Infektion. Wir zeigen, warum sie schwer zu erkennen ist. Und wie die Seite wieder normal läuft. Oft gibt es parallel andere Anzeichen einer gehackten Website.
Was Krypto-Mining-Malware ist und wie sie auf einer gehackten Seite funktioniert.
Krypto-Mining, auch Cryptojacking genannt, ist der Prozess, bei dem die Rechenleistung Ihres Servers genutzt wird, um die mathematischen Berechnungen zu lösen, die zur Erzeugung von Kryptowährungen, meist Monero, nötig sind. Diese Währung ist bei Angreifern besonders beliebt, da ihre Transaktionen schwerer nachzuverfolgen sind als bei Bitcoin.
Gelingt es einem Angreifer, diese Art von Code in Ihre WordPress-Seite einzuschleusen, führt er ein Skript im Hintergrund aus, oft rund um die Uhr, das die Rechenleistung Ihres Hosting-Kontos verbraucht. Anders als klassische Malware, die auf Besucher abzielt, arbeitet ein Krypto-Mining-Skript ausschließlich zugunsten des Angreifers direkt auf Ihrem Server, ganz ohne Interaktion mit den Besuchern der Seite.
Warum diese Infektion so schwer zu bemerken ist.
Anders als bei Hacks, die das Erscheinungsbild der Seite verändern oder Besucher umleiten, hinterlässt eine Krypto-Mining-Infektion keine sichtbare Spur. Die Seite sieht für Besucher weiterhin normal aus und funktioniert normal, weshalb Betreiber häufig zuerst die Folgen bemerken, nämlich Langsamkeit und hohe Rechnungen, lange bevor sie überhaupt einen Hack vermuten.
Die Symptome werden anderen Ursachen zugeschrieben.
Seitenbetreiber denken bei Verlangsamungen naturgemäß zuerst an "schlechtes Hosting", "zu viele Plugins" oder "die Datenbank muss optimiert werden". Das führt oft dazu, dass Zeit in Optimierungen investiert wird, die das eigentliche Problem nicht lösen, während die Infektion weiter Ressourcen verbraucht.
Die Aktivität läuft im Hintergrund, außerhalb des Sichtfelds.
Krypto-Mining-Skripte laufen häufig über Cron-Jobs (geplante Aufgaben) oder Hintergrund-PHP-Prozesse, die weder bei einer normalen Dateiprüfung noch im WordPress-Dashboard sichtbar sind.
Anzeichen, die auf eine Krypto-Mining-Infektion hindeuten.
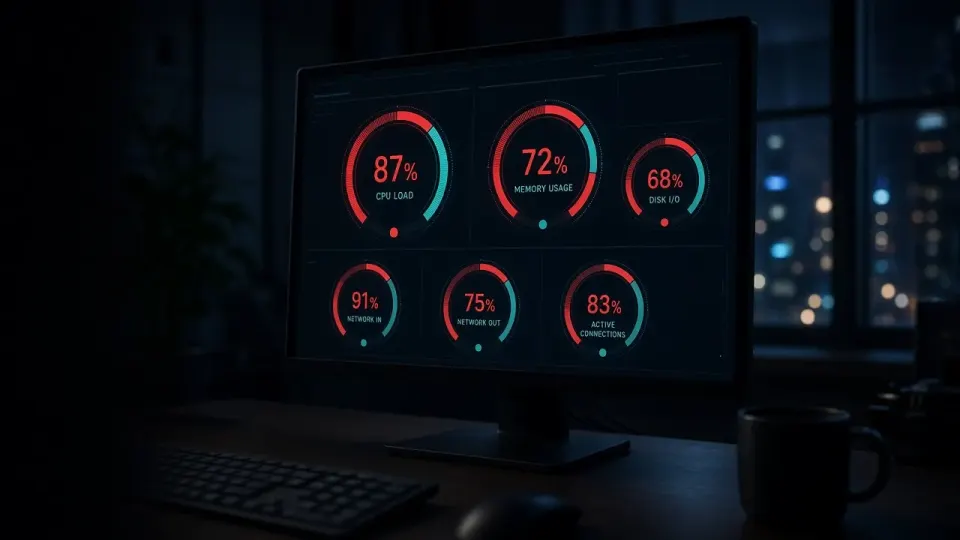
Es gibt mehrere konkrete Signale, die Sie selbst prüfen können, um Ihren Verdacht zu bestätigen.
Konstant hohe CPU-Auslastung ohne Erklärung.
Zeigt Ihr Hosting-Kontrollpanel (cPanel, Plesk oder ähnlich) eine durchgehend hohe CPU-Auslastung, selbst in Zeiten mit wenig oder keinem Traffic, ist das ein starker Hinweis.
Warnungen des Hosting-Anbieters wegen Ressourcenüberschreitung.
Viele Hosting-Anbieter benachrichtigen automatisch, wenn ein Konto dauerhaft die erlaubten Ressourcengrenzen überschreitet. Erhalten Sie solche Warnungen ohne klaren Zusammenhang mit legitimem Traffic, lohnt sich eine genauere Untersuchung.
Unerklärliche Sprünge bei ressourcenbasierten Hosting-Rechnungen.
Bei Hosting-Plänen, die nach Ressourcenverbrauch abgerechnet werden (Cloud-Hosting, VPS), ist ein plötzlicher Anstieg der monatlichen Rechnung ohne entsprechenden Traffic-Anstieg ein direktes finanzielles Warnsignal.
Langsames Laden zu jeder Tageszeit.
Anders als typische Verlangsamungen zu Spitzenzeiten führt eine Krypto-Mining-Infektion meist zu durchgehend langsamer Performance, unabhängig von Tageszeit oder Besucherzahl.
Unbekannte Prozesse in der Liste aktiver Serverprozesse.
Haben Sie SSH-Zugriff auf den Server, oder kann der technische Support Ihres Hosters das prüfen, sind unbekannte Prozesse mit zufälligen Namen, die hohe CPU-Leistung verbrauchen, ein direkter Beweis für eine Infektion.
So wird eine Krypto-Mining-Infektion entfernt.
Die Entfernung dieser Art von Infektion erfordert eine sorgfältige Vorgehensweise, da die Skripte oft an mehreren Stellen gleichzeitig versteckt werden, um die Kontinuität zu sichern, falls eine Kopie entdeckt wird.
Alle Stellen identifizieren, von denen aus das Skript läuft.
Dazu gehört die Prüfung von Cron-Jobs beim Hoster, von Theme- und Plugin-Dateien auf eingeschleusten Code sowie der .htaccess-Datei, die manchmal Anweisungen enthält, die das Skript bei jedem Seitenaufruf auslösen.
Alle Instanzen des bösartigen Codes entfernen.
Krypto-Mining-Skripte werden häufig an mehreren Stellen gleichzeitig dupliziert, in Theme-Dateien, in gefälschten Plugin-Ordnern, die legitim aussehen sollen, und in temporären Verzeichnissen auf dem Server. Jede Kopie muss gefunden und entfernt werden, denn schon eine vergessene Kopie startet die gesamte Infektion neu.
Die Datenbank prüfen und bereinigen.
Manchmal werden die Anweisungen zum Start des Skripts in WordPress-Optionen in der Datenbank gespeichert, von wo aus sich das Skript selbst regeneriert, selbst nachdem die Dateien bereinigt wurden.
Den Einstiegspunkt schließen.
Wie bei jedem anderen Hack ist es entscheidend herauszufinden, wie der Angreifer überhaupt Zugang erlangt hat, meist ein veraltetes Plugin, Theme oder ein schwaches Passwort, und diese Schwachstelle durch Software-Updates und das Ändern aller Passwörter zu schließen.
Serverauslastung nach der Bereinigung überwachen.
Nach der Bereinigung lohnt es sich, die CPU-Auslastung einige Tage lang zu beobachten, um zu bestätigen, dass sie sich normalisiert hat und die Infektion nicht nur vorübergehend pausiert war.
Finanzielle Folgen, die leicht übersehen werden.
Neben den direkten Kosten einer überhöhten Hosting-Rechnung haben Krypto-Mining-Infektionen auch versteckte Kosten. Eine langsame Seite wirkt sich direkt auf Conversions aus. Studien zeigen durchgängig, dass jede zusätzliche Sekunde Ladezeit die Wahrscheinlichkeit senkt, dass ein Besucher einen Kauf abschließt oder auf der Seite bleibt. Für WooCommerce-Shops bedeutet das einen direkten, andauernden Umsatzverlust an jedem einzelnen Tag, an dem die Infektion fortbesteht, ein Verlust, der viel schwerer zu bemerken ist als ein Ausfall der Seite oder eine sichtbare Browser-Warnung.
Wann es Zeit ist, einen Profi zu rufen.
Um jede Instanz eines Krypto-Mining-Skripts zu finden, braucht es Zugriff auf Server-Logdateien, Kenntnis der typischen Verstecke dieser Art von Malware sowie die Fähigkeit, legitime von bösartigen Prozessen auf dem Server zu unterscheiden. Haben Sie eine verdächtig hohe CPU-Auslastung ohne klare Erklärung bemerkt und können weder auf Server-Logs zugreifen noch das Gesehene interpretieren, ist eine professionelle Prüfung der schnellere und zuverlässigere Weg als ein eigener Versuch.
Was jetzt zu tun ist.
Eine ohne klaren Grund langsame Webseite ist nicht immer eine Frage von schlechtem Hosting oder zu vielen Plugins, in einer wachsenden Zahl von Fällen handelt es sich um eine Krypto-Mining-Infektion, die still Ihre Ressourcen zugunsten des Angreifers nutzt. Diese Infektion ist besonders tückisch, da sie keine sichtbare Spur hinterlässt und leicht der falschen Ursache zugeschrieben wird, während Kosten und entgangene Conversions jeden Tag weiter steigen.
Wenn Ihre Webseite langsam nach Hack ist und Sie Krypto-Mining vermuten, starten Sie die kostenlose Analyse auf hakovansajt.com oder rufen Sie 065 402 5000 an für eine Prüfung, die eine Analyse der Serverauslastung umfasst, nicht nur eine oberflächliche Prüfung der Seitendateien.