Wordfence (ili hosting) je prijavio malver: lažna uzbuna ili pravi problem?
Ovaj vodič obrađuje temu wordfence prijavio malver od potvrde problema do čišćenja i prevencije.
Ujutru otvorite mejl i vidite poruku sa naslovom poput „Problems found on your site“, „Malware detected“ ili „Pronađen je zlonameran fajl“. Pošiljalac je bezbednosni dodatak na vašem sajtu, najčešće Wordfence, ili vaš hosting provajder. U poruci su nazivi fajlova koji vam ništa ne znače i reči kao što su „critical“, „malicious“ ili „modified“.
Vlasnici na ovakve poruke reaguju na dva načina, i oba su pogrešna. Jedni se uplaše i u panici obrišu sve što je označeno, pa sajt prestane da radi. Drugi zaključe da je to „opet neka lažna uzbuna“ i ignorišu upozorenje, sve dok nekoliko nedelja kasnije Google ne označi sajt kao opasan.
Istina je negde između, i zato je važno da znate da pročitate upozorenje pre nego što bilo šta uradite. Neka upozorenja zaista jesu lažne uzbune ili nisu hitna. Druga su jasan znak da je sajt hakovan. U ovom tekstu objašnjavamo kako da pročitate upozorenje, šta znače najčešće poruke, kako prepoznati lažnu uzbunu i kojim redom treba reagovati.
Odakle stižu upozorenja

Kod teme wordfence prijavio malver redosled koraka je važniji od žurbe.
Bezbednosni dodaci na sajtu
Dodaci kao što su Wordfence, Sucuri Security, MalCare ili Solid Security skeniraju fajlove i bazu vašeg WordPress sajta, porede ih sa originalnim verzijama i sa bazom poznatih obrazaca malvera, i šalju vam izveštaj mejlom. Oni vide samo sajt na kome su instalirani.
Važno ograničenje: dodatak radi unutar samog WordPress-a. Ako je napadač dobio pristup, može da ga isključi, izmeni ili da podesi da se zlonamerni fajlovi ne prijavljuju. Zbog toga odsustvo upozorenja nije garancija da je sajt čist.
Skeneri na nivou servera
Mnogi hosting provajderi koriste sopstvene skenere, kao što su ImunifyAV, Imunify360, ClamAV ili Linux Malware Detect. Oni skeniraju sve fajlove na vašem hosting nalogu, uključujući i druge sajtove, stare instalacije i bekape. Kada pronađu nešto, šalju obaveštenje, a ponekad sami premeste fajl u karantin ili ga „očiste“.
Ovi skeneri ne zavise od WordPress-a, pa ih napadač teško može isključiti. Sa druge strane, ne razumeju uvek kontekst WordPress-a, pa češće daju lažne uzbune na legitimnim fajlovima.
Spoljne provere i Google
Treći izvor upozorenja su servisi koji sajt gledaju spolja, kao posetilac: Google Search Console, Google Safe Browsing, antivirusni programi posetilaca i alati za udaljenu proveru, kao što je naša besplatna provera sajta. Oni ne vide fajlove, ali vide posledice: preusmeravanja, spam, zlonamerne skripte. Ako upozorenje stiže iz ovog izvora, infekcija je već vidljiva vašim posetiocima i reakcija je hitna. Više o tome u tekstu Sajt na Google crnoj listi.
Kako pročitati upozorenje
Svako upozorenje obično sadrži četiri informacije. Kada ih razumete, već znate mnogo.
- Ozbiljnost. Critical, High, Medium, Low, ili kod hostinga oznaka kao „malicious“ ili „suspicious“. Critical i High zahtevaju reakciju istog dana.
- Tip problema. Da li je pronađen zlonameran kod, izmenjen fajl, nepoznat fajl, ranjiv dodatak ili javno dostupan fajl sa osetljivim podacima.
- Putanja fajla. Gde se fajl nalazi. Ovo je često najvažniji podatak. PHP fajl u folderu
wp-content/uploadsje gotovo uvek problem. Izmenjen fajl u folderu dodatka koji ste juče ažurirali verovatno nije. - Vreme. Kada je fajl izmenjen ili kada je problem otkriven. Ako se poklapa sa vremenom kada ste radili ažuriranja ili izmene, to je dobar trag.
Najčešća upozorenja i šta znače

„File appears to be malicious“ ili „Malicious code found“
Skener je u fajlu pronašao kod koji odgovara poznatom obrascu malvera ili backdoor-a. Ovo je najozbiljnije upozorenje i treba ga tretirati kao hakovanje dok se ne dokaže suprotno.
Proverite putanju. Ako je fajl u folderu uploads, u korenu sajta sa čudnim imenom, ili u folderu koji ne pripada nijednom dodatku, gotovo sigurno je zlonameran. Ako je fajl deo poznatog dodatka, uporedite ga sa originalnom verzijom istog dodatka. Ako se razlikuju, a vi ga niste menjali, i to je znak infekcije. Kako izgleda pravi backdoor, opisali smo u tekstu Kako pronaći backdoor na WordPress sajtu.
„WordPress core file modified“
Fajl koji pripada jezgru WordPress-a razlikuje se od originala. To može biti znak da je napadač ubacio kod u sistemski fajl, što je česta taktika jer vlasnici te fajlove nikada ne otvaraju. Postoje i bezazleni razlozi: neki hosting provajderi menjaju pojedine fajlove, a ponekad je izmenu napravio programer.
Najsigurnije rešenje je zamena jezgra originalnim fajlovima iste verzije. Wordfence ima opciju za popravku fajla iz originala, a isti rezultat daje i ponovna instalacija WordPress-a preko administracije ili preko WP-CLI. Ali ako je jezgro bilo izmenjeno, pretpostavite da je izmenjeno i nešto drugo, i proverite ceo sajt.
„Unknown file in WordPress core directory“
U folderima jezgra (wp-admin, wp-includes) nalazi se fajl koji tamo ne pripada. Ponekad je to ostatak stare verzije WordPress-a posle nepotpunog ažuriranja. Mnogo češće je to fajl koji je napadač postavio, sa imenom koje liči na sistemsko, jer tamo niko ne gleda. Otvorite fajl i proverite sadržaj. Ako je zamaskiran ili ne razumete čemu služi, uklonite ga, ali pre toga napravite kopiju za analizu.
„Modified plugin file“ ili „Modified theme file“
Fajl dodatka ili teme razlikuje se od verzije na WordPress.org. Uzroci mogu biti:
- autor je izmenio fajl bez promene broja verzije, što se ponekad dešava,
- programer je prilagodio dodatak ili temu direktno u fajlovima, umesto kroz child temu,
- dodatak je premium ili piratski, pa skener nema original za poređenje (o piratskim dodacima pišemo u tekstu Nulled WordPress teme i dodaci),
- napadač je ubacio kod u fajl.
Ponovo, najbrži način da se problem reši je da se dodatak ili tema zameni sveže preuzetom kopijom iz zvaničnog izvora. Ako je programer pravio izmene, pitajte ga prvo, da ih ne izgubite.
„Publicly accessible config, backup or log file“
Na sajtu postoji fajl koji svako može da preuzme, a sadrži osetljive podatke. Najčešće su to kopije fajla wp-config.php sa nastavcima kao što su .bak, .old ili .save, izvozi baze (.sql), arhive sajta (.zip) ili log fajlovi grešaka.
Ovo nije malver, ali je ozbiljan rizik. Kopija wp-config.php sadrži lozinku baze. Izvoz baze sadrži korisnike, lozinke u šifrovanom obliku i podatke kupaca. Obrišite ove fajlove odmah. Zatim, u logovima hostinga proverite da li ih je neko preuzeo. Ako jeste, ili ako niste sigurni, promenite lozinku baze i sve administratorske lozinke.
„Plugin has a known vulnerability“ ili „Plugin has been abandoned“
Jedan od vaših dodataka ima javno poznatu ranjivost, ili ga autor više ne održava i uklonjen je sa WordPress.org. Ovo nije znak da je sajt hakovan, ali je znak da lako može biti. Ažurirajte dodatak ako postoji ispravljena verzija. Ako ne postoji, zamenite ga drugim dodatkom ili ga uklonite.
„Admin user created“ ili „New administrator“
Neki dodaci javljaju kada se pojavi novi administrator. Ako ga niste vi napravili, to je jedan od najjasnijih znakova hakovanja. Postupak je opisan u tekstu Nepoznat admin nalog u WordPress-u.
„Password found in breach“
Lozinka nekog korisnika se nalazi na javnim listama procurelih lozinki. Sajt nije nužno hakovan, ali je ta lozinka nesigurna, jer je napadači isprobavaju svuda. Promenite je odmah, u jedinstvenu lozinku, i uključite dvostepenu autentifikaciju.
Hosting: „File quarantined“ ili „Malware cleaned“
Skener hostinga je sam premestio fajl u karantin ili iz njega uklonio sumnjiv kod. Ovo zvuči kao dobra vest, ali ima dve zamke. Prvo, ako je lažna uzbuna, deo sajta može prestati da radi. Drugo, ako je pravi malver, hosting je uklonio samo simptom. Ulaz kroz koji je napadač postavio fajl i dalje postoji, pa se fajl vraća.
Kako prepoznati lažnu uzbunu
Lažne uzbune su česte, posebno kod skenera na nivou servera. Nekoliko znakova da upozorenje verovatno nije pravi problem:
- Fajl je deo poznatog dodatka i identičan je originalu iste verzije sa zvaničnog izvora.
- Vreme izmene se poklapa sa ažuriranjem koje ste vi ili programer uradili.
- Kod je čitljiv i ima smisla. Neki legitimni dodaci koriste funkcije kao što je
base64_decode, na primer za slike ili podešavanja, ali na jasan i dokumentovan način. - Fajl je keš ili bekap koji je napravio dodatak za kešing ili bekap, na očekivanom mestu.
- Fajl je deo samog bezbednosnog dodatka, koji sadrži potpise malvera za poređenje.
Znakovi da upozorenje verovatno jeste pravi problem:
- PHP fajl u folderu
uploadsili u folderu sa slikama, - fajl sa nasumičnim imenom ili imenom koje oponaša sistemski fajl na pogrešnom mestu,
- dugi zamaskirani nizovi znakova na početku ili kraju fajla koji inače izgleda normalno,
- fajl izmenjen u vreme kada niko nije radio na sajtu, posebno noću ili vikendom,
- više upozorenja istovremeno, na različitim mestima.
Nijedan od ovih znakova pojedinačno nije konačan dokaz, ali dva ili više zajedno gotovo uvek znače infekciju. Ako niste sigurni, pretpostavite najgore. Provera legitimnog fajla košta vas nekoliko minuta. Ignorisanje pravog malvera može da košta nedelje oporavka.
Ilustrativni primer: razvrstavanje jednog izveštaja
Ponovite ovu proveru ako se wordfence prijavio malver vrati posle delimičnog čišćenja.
Zamislite da vam je stigao izveštaj sa pet stavki. Evo kako bi izgledalo razvrstavanje:
- „Modified plugin file: wp-content/plugins/contact-form-7/includes/...“. Dodatak je ažuriran pre dva dana, fajl je izmenjen u isto vreme. Poređenje sa originalom iste verzije pokazuje da su fajlovi identični. Lažna uzbuna, verovatno je skener imao stariji original za poređenje.
- „Publicly accessible file: wp-config.php.bak“. Programer je pre godinu dana napravio kopiju konfiguracije i zaboravio je. Nije malver, ali je hitno: fajl se briše odmah, logovi se proveravaju, lozinka baze se menja.
- „Plugin has a known vulnerability: [naziv dodatka]“. Postoji novija verzija sa ispravkom. Nije hakovanje, ažuriranje istog dana.
- „File appears to be malicious: wp-content/uploads/2025/03/cache.php“. PHP fajl u folderu sa slikama, sa zamaskiranim kodom. Potvrđena infekcija.
- „WordPress core file modified: wp-includes/load.php“. Izmenjen u tri ujutru, kada niko nije radio na sajtu. Verovatno deo iste infekcije.
Zaključak iz ovog izveštaja nije „dve stavke su lažne, sve je u redu“, nego „sajt je hakovan i treba ga potpuno očistiti“. Stavke 4 i 5 same po sebi znače da napadač ima ili je imao pristup. Stavke 2 i 3 verovatno pokazuju kako je ušao. Ovakvo razvrstavanje vam za nekoliko minuta daje jasnu sliku, umesto panike ili ignorisanja.
Šta ne treba raditi
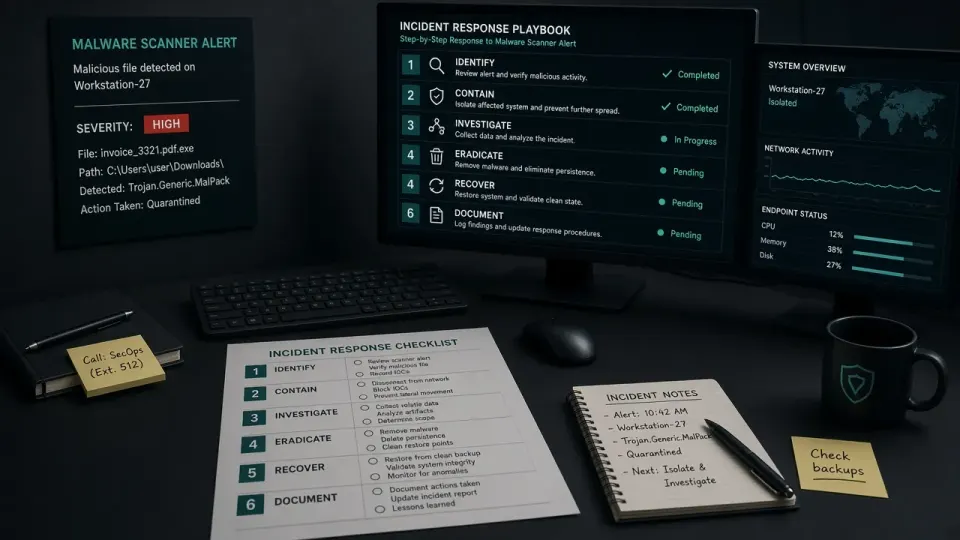
Vlasnici često potcenjuju temu wordfence prijavio malver dok Search Console ili klijenti ne podignu uzbunu.
- Ne brišite sve naslepo. Brisanje sistemskih fajlova ili fajlova dodataka može da obori sajt. Pravi pristup je zamena originalom, a ne brisanje.
- Ne ignorišite ponavljajuća upozorenja. Ako isti tip upozorenja stiže nedeljama, to nije lažna uzbuna koja će proći sama.
- Ne dodajte sve na listu izuzetaka samo da prestanu mejlovi. Tako isključujete sistem ranog upozorenja.
- Ne oslanjajte se samo na „Repair“ ili automatsko čišćenje. Popravka jednog fajla ne uklanja backdoor koji ga je izmenio.
- Ne zaključujte da je sve u redu jer se upozorenja više ne pojavljuju. Napadač je mogao da isključi dodatak.
Postupak korak po korak kada dobijete upozorenje

1. Zabeležite i sačuvajte
Sačuvajte mejl sa upozorenjem i zapišite putanje fajlova. Ako hosting nudi karantin, ne brišite fajlove iz njega dok ne završite proveru.
2. Napravite bekap
Pre bilo kakvih izmena napravite kopiju fajlova i baze. Ako je sajt zaražen, ta kopija služi za analizu. Ako je lažna uzbuna, služi da brzo vratite sajt ako nešto pođe po zlu.
3. Razvrstajte upozorenja
Prođite kroz listu iznad i za svako upozorenje odredite da li je verovatno lažna uzbuna, problem koji nije hakovanje (ranjiv dodatak, javni bekap) ili znak infekcije.
4. Rešite ono što nije infekcija
Obrišite javno dostupne bekape i kopije konfiguracije, ažurirajte ili zamenite ranjive dodatke, promenite procurele lozinke.
5. Ako postoji znak infekcije, tretirajte sajt kao hakovan
Jedan potvrđen zlonameran fajl skoro nikad nije jedini. Promenite sve pristupe, zamenite jezgro, teme i dodatke čistim kopijama, pregledajte uploads i bazu, i utvrdite kako je napadač ušao. Redosled koraka je opisan u tekstu Sajt mi je hakovan, šta da radim prvo.
6. Ponovo skenirajte
Posle čišćenja pokrenite novo skeniranje dodatkom i zamolite hosting da ponovo skenira nalog. Obe provere treba da budu čiste.
7. Proverite sajt spolja
Pokrenite besplatnu proveru sajta da vidite da li se sa interneta vide preusmeravanja, spam ili skriveni kod, i proverite Google Search Console za bezbednosna upozorenja.
Kako da skeneri rade za vas, a ne protiv vas
- Mejlovi sa upozorenjima treba da stižu na adresu koju zaista čitate, a ne na staru adresu programera ili na neki info@ nalog koji niko ne otvara.
- Podesite nivo obaveštenja tako da stižu kritična i ozbiljna upozorenja, bez desetina poruka o sitnicama koje vas navode da ignorišete sve.
- Ne oslanjajte se samo na jedan skener. Kombinacija dodatka na sajtu, skenera na serveru i spoljne provere hvata mnogo više od bilo kog pojedinačnog alata.
- Ažurirajte i sam bezbednosni dodatak, jer se baza obrazaca malvera stalno menja.
- Razmislite o nadzoru. Sa paketom održavanja redovno pratimo upozorenja umesto vas i reagujemo pre nego što problem postane vidljiv klijentima.
Sledeći korak

Ako vam je stiglo upozorenje i niste sigurni da li je lažna uzbuna ili pravi problem, pokrenite besplatnu proveru sajta i pošaljite nam tekst upozorenja. Brzo ćemo vam reći da li treba da reagujete i kako. Za hitne slučajeve pozovite 065 402 5000. Čišćenje kreće od 100 €, a održavanje sa nadzorom od 30 € mesečno.