Čišćenje hakovanog sajta: kako izgleda proces od poziva do izveštaja
Kad je sajt hakovan, vlasnik se suoči sa dva problema istovremeno. Prvi je tehnički: sajt preusmerava posetioce, šalje spam ili prikazuje tuđi sadržaj. Drugi je praktičan: ne zna kome da se obrati, šta će ta osoba raditi, koliko će trajati i kako da zna da je posao zaista završen.
Ovaj tekst odgovara na drugi problem. Opisujemo kako kod nas izgleda čišćenje hakovanog sajta, korak po korak: šta se dešava posle vašeg prvog poziva, šta nam treba od vas, šta radimo na sajtu, kako znate da je gotovo i šta dobijate na kraju. Bez tajni i bez stručnog žargona.
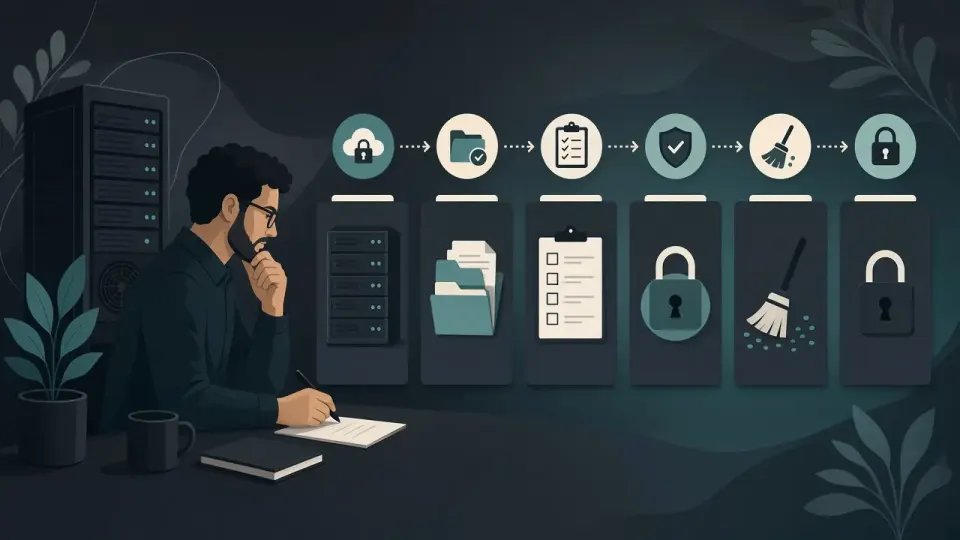
Ukratko: čišćenje hakovanog sajta ima šest faza: prijem i brza procena, bezbedna kopija, dubinski pregled fajlova i baze, uklanjanje malvera i backdoor-a, zatvaranje ulaza i kontrolna provera sa izveštajem. Cena počinje od 100 €, hitni slučajevi od 150 €. Tačan iznos potvrđujemo pre početka rada.
Zatražite čišćenje → ili pozovite 065 402 5000
Zašto je proces važniji od brzine
Mnogi vlasnici sajtova, pod pritiskom, traže nekoga ko će „samo to brzo skloniti“. Razumljivo je: sajt ne radi kako treba, klijenti pitaju, Google prikazuje upozorenje. Ali čišćenje hakovanog sajta koje je urađeno brzo, a ne temeljno, skoro uvek se završi istim telefonskim pozivom nedelju ili dve kasnije.
Razlog je jednostavan. Ono što vidite, redirekcija, spam stranice ili ubačen kod, samo je posledica. Uzrok je ulaz kroz koji je napadač ušao i, gotovo uvek, rezervni ulaz koji je ostavio za sebe. Ako se ukloni samo vidljivi deo, napadač se vraća kroz isti ulaz i ponovo ubacuje kod. O tome smo detaljno pisali u tekstu infekcija se vraća posle čišćenja.
Zato naš proces nije „nađi i obriši“, nego redosled koraka u kome svaki ima jasan cilj i jasnu granicu.
Faza 1: Prijem i brza procena
Sve počinje vašom porukom ili pozivom. Od vas nam za početak treba samo nekoliko stvari:
- adresa sajta,
- kratak opis šta se dešava: šta vidite, od kada, ko je primetio,
- ako ste dobili mejl od hostinga ili Google-a, prosledite ga, jer često sadrži korisne podatke o uzroku,
- informacija da li je sajt trenutno dostupan ili je hosting suspendovao nalog.
Prvo što radimo je brza udaljena procena. Pokrećemo istu proveru koju možete i sami pokrenuti na stranici za besplatnu proveru sajta: pregled javnog sadržaja, redirekcija, Google Safe Browsing statusa. To nam za nekoliko minuta daje prvu sliku: šta je vidljivo spolja i koliko je hitno.
Na osnovu toga dobijate odgovor: šta verovatno imate, šta predlažemo kao sledeći korak i orijentacionu cenu. Ništa se ne radi na sajtu pre vaše saglasnosti.
Kako određujemo hitnost
Nije svaki slučaj jednako hitan. Najveći prioritet imaju:
- sajtovi koje je hosting suspendovao, jer ne rade uopšte,
- sajtovi sa crvenim upozorenjem u Chrome-u, jer odbijaju sve posetioce,
- prodavnice, jer svaki sat zastoja znači izgubljenu prodaju,
- sajtovi koji šalju spam, jer svakim satom kvare reputaciju domena.
Za takve slučajeve postoji paket Emergency Response, od 150 €, koji ide pre redovnih zahteva u toku radnog dana. Za sajtove koji su zaraženi, ali mogu da sačekaju redovan red, tu je Standard Incident, od 100 €.
Faza 2: Pristup i bezbedna kopija

Za dubinski rad potreban je pristup sajtu. Kod nas to najčešće znači postavljanje namenskog alata na sajt, koji vidi fajlove, bazu i naloge i šalje nalaze u naš nadzorni panel. Ako sajt ne radi ili nema pristupa administraciji, radimo preko pristupa hostingu.
Pre bilo kakve izmene pravimo potpunu kopiju fajlova i baze, uključujući i zaražene delove. To je pravilo bez izuzetka, iz dva razloga:
- Ako tokom čišćenja nešto pođe drugačije nego što je očekivano, uvek postoji tačka povratka.
- Zaraženi fajlovi su dokaz. Iz njih se vidi kada je infekcija počela i kojim putem je ušla, a to je ključno za zatvaranje ulaza.
Panično brisanje sumnjivih fajlova, bez kopije, je najčešća greška koju vlasnici prave kad pokušavaju sami. Zašto je to rizično, objasnili smo u tekstu DIY čišćenje hakovanog sajta.
Promena lozinki
Odmah po dobijanju pristupa menjaju se sve ključne lozinke: WordPress administracija, baza, hosting panel i FTP. Ako je napadač ušao preko ukradene lozinke, ovo mu zatvara najlakši put nazad dok traje ostatak posla.
Faza 3: Dubinski pregled fajlova i baze
Ovo je srce celog procesa. Cilj nije samo da se pronađe ono što je vidljivo, nego da se pronađe sve što ne bi trebalo da postoji.
Pregled obuhvata:
Jezgro WordPress-a. Fajlovi jezgra se porede sa zvaničnom verzijom. Svaka razlika je sumnjiva, jer legitimni sajt ne menja fajlove jezgra.
Teme i dodatke. Proverava se da li su fajlovi tema i dodataka izmenjeni u odnosu na originale, da li postoje dodaci koje niko nije instalirao i da li su prisutne zastarele verzije sa poznatim ranjivostima.
Folder za otpremanje (uploads). U ovom folderu treba da budu slike i dokumenti. PHP fajl u njemu je skoro uvek backdoor.
mu-plugins i drop-in fajlove. WordPress ih učitava automatski i ne prikazuje ih u listi dodataka. Omiljeno mesto za skrivanje.
Bazu podataka. Pregledaju se opcije, sadržaj stranica i tekstova, korisnici i zakazani zadaci. Deo infekcija živi isključivo u bazi.
Korisnike. Traže se administratorski nalozi koje niko od vas nije napravio, kao i nalozi kojima su naknadno podignuta prava.
Zakazane zadatke (cron). Napadači ostavljaju zadatke koji posle nekoliko dana ponovo ubacuju kod. Ovo je jedan od glavnih razloga povratka infekcije.
.htaccess i serverska pravila. Redirekcije se često ubacuju direktno u pravila servera, gde ih vlasnik nikad ne bi tražio.
Kako izgleda traženje backdoor-a, ako vas zanimaju detalji, opisali smo u tekstu kako pronaći backdoor na WordPress sajtu.
Faza 4: Uklanjanje malvera i rezervnih ulaza
Tek kad je slika potpuna, kreće uklanjanje. Redosled je bitan:
- Uklanjaju se rezervni ulazi: backdoor fajlovi, lažni administratori, zlonamerni zakazani zadaci. Ovo ide prvo, da napadač ne bi mogao da reaguje dok traje ostatak čišćenja.
- Uklanja se vidljivi malver: ubačen kod u temi, bazi, serverskim pravilima, skripte za redirekciju ili slanje spama.
- Fajlovi jezgra se zamenjuju čistom zvaničnom verzijom.
- Izmenjeni dodaci i teme zamenjuju se čistim verzijama iz zvaničnih izvora, uz zadržavanje vaših podešavanja.
Pri svakom koraku vodi se računa da sajt i dalje radi. Cilj čišćenja nije prazan sajt bez malvera, nego vaš sajt, sa vašim sadržajem i podešavanjima, bez malvera.
Faza 5: Zatvaranje ulaza

Ovaj korak razlikuje čišćenje koje traje od čišćenja koje se ponavlja. Kad je sve uklonjeno, zatvara se put kojim je napadač ušao:
- ažuriranje jezgra, tema i dodataka,
- uklanjanje tema i dodataka koji se ne koriste,
- zamena dodataka koji više nemaju podršku,
- zabrana izvršavanja PHP fajlova u folderu za otpremanje,
- poništavanje svih aktivnih sesija i promena bezbednosnih ključeva, da bi napadač bio izbačen čak i ako je ukrao kolačić prijave,
- provera dozvola nad fajlovima i folderima.
Ako je uzrok bio nešto specifično, na primer piratska (nulled) tema ili ranjiva kontakt forma, to se posebno navodi u izveštaju, sa predlogom šta zameniti.
Faza 6: Kontrolna provera i izveštaj
Kad je posao završen, ponovo se pokreće i udaljena provera i dubinski pregled, da se potvrdi da nema ostataka. Kod paketa Emergency Response radi se i kontrolna provera nekoliko dana kasnije, da se vidi da li se signal vratio.
Na kraju dobijate kratak izveštaj sa:
- šta je pronađeno i gde,
- šta je uklonjeno,
- šta je bio najverovatniji ulaz,
- šta je zatvoreno,
- šta preporučujemo dalje.
Izveštaj nije formalnost. Ako vas hosting pita šta ste uradili pre reaktivacije naloga, ili vas klijent pita šta se desilo, imate konkretan odgovor.
Najčešći ulazi koje nalazimo

Svaki slučaj je drugačiji, ali ulazi se ponavljaju. Kad znate šta je najčešće, lakše razumete zašto je faza zatvaranja ulaza toliko važna.
Zastareli dodaci. Ubedljivo najčešći uzrok. Dodatak koji godinama nije ažuriran ima javno poznatu ranjivost, a automatizovane skripte svakodnevno pretražuju internet tražeći baš takve sajtove. Napadaču nije bitno čiji je sajt, bitno mu je da ima tu verziju dodatka.
Piratske (nulled) teme i dodaci. Plaćena tema preuzeta besplatno sa nezvaničnog sajta vrlo često dolazi sa ugrađenim backdoor-om. Sajt je kompromitovan od prvog dana, samo to još niko nije primetio.
Ukradene ili slabe lozinke. Ista lozinka korišćena na više mesta procuri sa nekog drugog servisa, pa se automatski proba i na vašem sajtu. Ili je lozinka administratora toliko jednostavna da je pogođena.
Drugi sajt na istom hosting nalogu. Ako na jednom nalogu držite više sajtova, infekcija sa zaboravljenog, starog sajta lako pređe na glavni. Vlasnik očisti glavni sajt, a izvor ostane na drugom.
Ranjive kontakt forme i stari skriptovi. Ručno pisane forme ili stari PHP skriptovi koji nisu deo WordPress-a, a ostali su na serveru od ranije.
Bivši saradnici sa pristupom. Ređe, ali se dešava: nalog nekadašnjeg developera ili agencije koji nikad nije ugašen, sa lozinkom koja je u međuvremenu procurela.
U izveštaju uvek navodimo koji je ulaz bio najverovatniji. To nije radi forme, nego zato što od toga zavisi šta treba promeniti da se ne ponovi.
Primer: kako izgleda tipičan slučaj
Da bi proces bio konkretniji, evo kako izgleda tipičan slučaj, opisan uopšteno, bez podataka o klijentu.
Vlasnik male firme javlja se jer mu je klijent rekao da ga sajt sa telefona vodi na stranicu sa nagradnom igrom. Kad vlasnik otvori sajt sa računara, sve izgleda normalno. Hosting se nije javljao, Google ne prikazuje upozorenje.
Udaljena provera potvrđuje redirekciju: sajt se drugačije ponaša za mobilne posetioce koji dolaze iz pretrage. Vlasnik prihvata ponudu, dobijamo pristup, pravimo kopiju i menjamo lozinke.
Dubinski pregled pronalazi ubačen kod u jednom fajlu teme, koji uslovno učitava spoljnu skriptu. Ali pronalazi i ono što vlasnik nije mogao da vidi: dva PHP fajla u folderu za otpremanje, administratorski nalog sa imenom koje liči na sistemski, i zakazani zadatak koji svakih nekoliko dana vraća kod u temu, ako ga neko obriše. Ulaz je bio dodatak za galeriju koji tri godine nije ažuriran.
Prvo se uklanjaju rezervni ulazi, pa ubačen kod, pa se zamenjuju fajlovi jezgra i tema. Ranjivi dodatak se zamenjuje održavanom alternativom. Kontrolna provera posle nekoliko dana je čista.
Da je vlasnik obrisao samo kod iz teme, što bi bio prirodan prvi potez, zakazani zadatak bi ga vratio za nekoliko dana, a backdoor bi ostao otvoren. Upravo zato proces ide redom, a ne na prečac.
Posle čišćenja: Google, hosting i reputacija
Čišćenje sajta rešava uzrok, ali neke posledice imaju sopstveni tempo oporavka.
Google upozorenje. Ako je sajt bio na Google crnoj listi, posle čišćenja se podnosi zahtev za ponovnu proveru kroz Search Console. Google odgovara u roku od nekoliko dana. Detalje imate u tekstu sajt na Google crnoj listi.
Spam stranice u indeksu. Stranice koje je napadač napravio mogu ostati u Google rezultatima i posle čišćenja. Kako se one uklanjaju, opisali smo u tekstu uklanjanje spam stranica iz Google indeksa.
Suspendovan hosting nalog. Hostingu se šalje opis šta je pronađeno i uklonjeno, uz izveštaj. Konkretan opis značajno ubrzava reaktivaciju.
Reputacija domena za poštu. Ako je sajt slao spam, mejlovi sa vašeg domena mogu neko vreme završavati u neželjenoj pošti. Oporavak je postepen.
Kako da znate da je čišćenje zaista završeno
Ovo je pitanje koje vlasnici retko postave, a trebalo bi. „Sajt sada izgleda normalno“ nije dovoljan dokaz, jer je i pre čišćenja često izgledao normalno vlasniku. Evo po čemu prepoznajete da je čišćenje hakovanog sajta urađeno kako treba, bez obzira ko ga je radio:
- Dobili ste pisani izveštaj šta je pronađeno, gde i šta je uklonjeno. Ako vam niko ne može reći šta je bio problem, ne može vam reći ni da je rešen.
- Naveden je verovatni ulaz i šta je urađeno da se zatvori. Čišćenje bez odgovora na pitanje „kako su ušli“ je pola posla.
- Lozinke su promenjene za sve naloge: WordPress, bazu, hosting, FTP. I sesije su poništene.
- Udaljena provera je čista i sa računara i sa telefona, i kad se dolazi iz Google pretrage.
- Lista administratora sadrži samo ljude koje poznajete.
- Kontrolna provera posle nekoliko dana ne pokazuje povratak signala.
- Hosting je reaktivirao nalog, ako je bio suspendovan, i nije ponovo poslao upozorenje.
Ako bilo koja od ovih stavki nedostaje, posao verovatno nije završen do kraja. To ne mora biti nečija loša namera, ali je dobar razlog da pitate.
Koliko traje čišćenje hakovanog sajta
Iskren odgovor je: zavisi od obima. Ali evo okvira:
- Brza procena: u toku radnog dana od vašeg javljanja, za hitne slučajeve prioritetno.
- Samo čišćenje: za većinu sajtova malih firmi, od nekoliko sati do dan ili dva, zavisno od veličine sajta i dubine infekcije.
- Oporavak u Google-u: nekoliko dana do dve nedelje posle zahteva za ponovnu proveru.
- Oporavak reputacije pošte: nedelje, postepeno.
Najduže traju slučajevi u kojima je sajt više puta čišćen „na brzinu“, pa je infekcija u međuvremenu ostavila više slojeva.
Koliko košta

Cene su orijentacione i zavise od stanja sajta, obima nalaza i hitnosti:
| Paket | Cena | Za koga |
|---|---|---|
| Standard Incident | od 100 € | potvrđen upad, sajt može da sačeka redovan red |
| Emergency Response | od 150 € | sajt mora brzo nazad: prioritet u toku radnog dana, zatvaranje rupa i kontrolna provera |
| Održavanje | od 30 €/mes | posle čišćenja, da se rizik ne vrati tiho |
Tačan iznos uvek potvrđujemo posle kratkog uvida, pre početka rada. Više o tome od čega zavisi cena pročitajte u tekstu cena čišćenja hakovanog sajta.
Šta možete da uradite dok čekate
Ako ste nam se javili i čekate odgovor, evo nekoliko stvari koje pomažu, a ne mogu da naškode:
- Ne brišite fajlove koji izgledaju sumnjivo. Oni su trag.
- Ne vraćajte stari bekap naslepo. Možda je i on zaražen.
- Ne menjajte hosting u panici. Selidba prenosi problem.
- Zapišite šta ste primetili i kada.
- Promenite lozinke za hosting i WordPress, ako možete da se ulogujete.
- Sačuvajte sve mejlove od hostinga i Google-a.
Kada ima smisla da radite sami
Nije svaki slučaj za profesionalca, i to otvoreno kažemo. Ako imate tehničko iskustvo, imate čist bekap za koji znate da je stariji od infekcije, i sajt nije prodavnica, samostalno čišćenje može biti razumna odluka. Iskreno poređenje prednosti i rizika imate u tekstu DIY čišćenje hakovanog sajta.
Pomoć ima smisla kada:
- ne znate gde je infekcija ušla,
- infekcija se vratila posle prvog čišćenja,
- hosting je suspendovao nalog,
- sajt je prodavnica ili od njega zavisi prihod,
- prosto ne želite da gubite vreme na posao koji neko drugi radi svakodnevno.
Javite se i dobićete jasan plan
Ne morate da znate šta tačno nije u redu sa sajtom. Dovoljno je da nam pošaljete adresu i kratak opis. Dobićete procenu, predlog sledećeg koraka i cenu pre nego što bilo šta počne.
Zatražite čišćenje → · 065 402 5000 · ili prvo pokrenite besplatnu proveru sajta