Website bereinigen lassen: der Ablauf vom ersten Anruf bis zum Bericht
Wenn eine Website gehackt wurde, steht der Betreiber vor zwei Problemen gleichzeitig. Das erste ist technisch: Die Website leitet Besucher um, verschickt Spam oder zeigt fremde Inhalte. Das zweite ist praktisch: Er weiß nicht, an wen er sich wenden soll, was diese Person tun wird, wie lange es dauert und woran er erkennt, dass die Arbeit wirklich erledigt ist.
Dieser Artikel beantwortet das zweite Problem. Wir beschreiben, wie es bei uns abläuft, wenn Sie Ihre Website bereinigen lassen, Schritt für Schritt: was nach Ihrem ersten Anruf passiert, was wir von Ihnen brauchen, was wir auf der Website tun, woran Sie erkennen, dass es fertig ist, und was Sie am Ende erhalten. Ohne Geheimnisse und ohne Fachchinesisch.
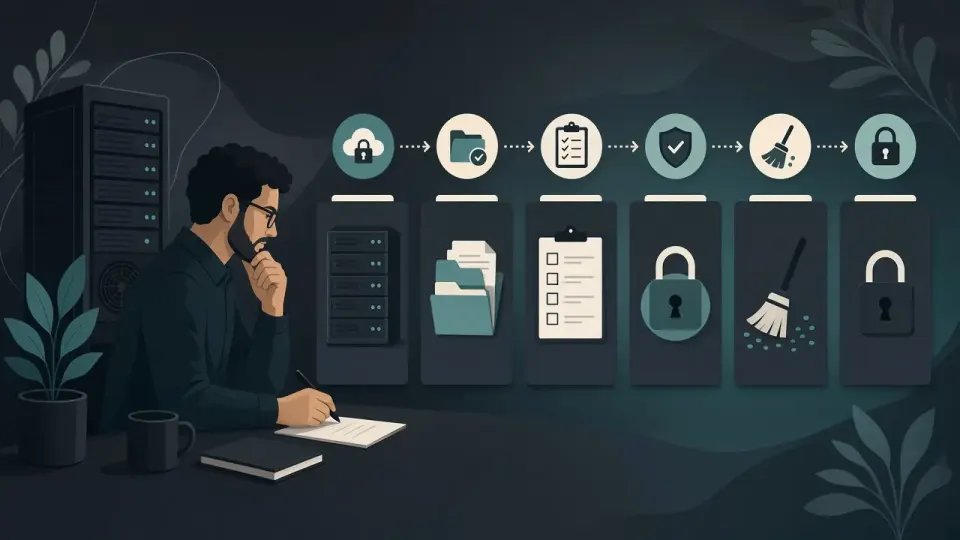
Kurz gesagt: Wenn Sie Ihre Website bereinigen lassen, gibt es sechs Phasen: Aufnahme und Schnelleinschätzung, sichere Kopie, Tiefenprüfung von Dateien und Datenbank, Entfernung von Malware und Backdoors, Schließen des Zugangs sowie Kontrollprüfung mit Bericht. Die Preise beginnen ab 100 €, dringende Fälle ab 150 €. Den genauen Betrag bestätigen wir vor Arbeitsbeginn.
Bereinigung anfragen → oder anrufen: +381 65 402 5000
Warum der Ablauf wichtiger ist als die Geschwindigkeit
Unter Druck suchen viele Betreiber jemanden, der „das schnell wegmacht“. Das ist verständlich: Die Website funktioniert nicht richtig, Kunden fragen nach, Google zeigt eine Warnung. Aber eine Bereinigung, die schnell statt gründlich gemacht wird, endet fast immer mit demselben Anruf ein oder zwei Wochen später.
Wer seine Website bereinigen lassen möchte, sollte deshalb zuerst nach dem Ablauf fragen und erst danach nach dem Preis.
Der Grund ist einfach. Was Sie sehen, eine Weiterleitung, Spam-Seiten oder eingeschleuster Code, ist nur die Folge. Die Ursache ist der Zugang, den der Angreifer genutzt hat, und fast immer ein Ersatzzugang, den er sich offengehalten hat. Wird nur der sichtbare Teil entfernt, kommt der Angreifer durch dieselbe Tür zurück und schleust den Code erneut ein. Ausführlich dazu im Artikel Infektion kehrt nach Bereinigung zurück.
Deshalb lautet unser Ablauf nicht „finden und löschen“, sondern ist eine Abfolge von Schritten, in der jeder ein klares Ziel und eine klare Grenze hat.
Phase 1: Aufnahme und Schnelleinschätzung
Alles beginnt mit Ihrer Nachricht oder Ihrem Anruf. Für den Anfang brauchen wir nur wenige Dinge:
- die Adresse der Website,
- eine kurze Beschreibung, was passiert: was Sie sehen, seit wann, wer es bemerkt hat,
- falls Sie eine E-Mail vom Hoster oder von Google erhalten haben, leiten Sie sie weiter, denn sie enthält oft nützliche Hinweise auf die Ursache,
- ob die Website gerade erreichbar ist oder der Hoster das Konto gesperrt hat.
Als Erstes machen wir eine schnelle Remote-Einschätzung. Wir starten dieselbe Prüfung, die Sie auch selbst auf der Seite für die kostenlose Website-Prüfung starten können: Prüfung öffentlicher Inhalte, Weiterleitungen und des Google-Safe-Browsing-Status. Das gibt uns in wenigen Minuten ein erstes Bild: was von außen sichtbar ist und wie dringend es ist.
Auf dieser Grundlage erhalten Sie eine Antwort: was Sie wahrscheinlich haben, was wir als nächsten Schritt vorschlagen, und einen ungefähren Preis. Auf der Website passiert nichts ohne Ihre Zustimmung.
Wie wir die Dringlichkeit bestimmen
Nicht jeder Fall ist gleich dringend. Höchste Priorität haben:
- Websites, die der Hoster gesperrt hat, weil sie gar nicht funktionieren,
- Websites mit roter Warnung in Chrome, weil sie alle Besucher abweisen,
- Shops, weil jede Stunde Stillstand verlorene Verkäufe bedeutet,
- Websites, die Spam verschicken, weil sie mit jeder Stunde den Ruf der Domain beschädigen.
Für solche Fälle gibt es das Paket Emergency Response, ab 150 €, das während des Arbeitstages vor regulären Anfragen bearbeitet wird. Für Websites, die infiziert sind, aber in der regulären Warteschlange warten können, gibt es Standard Incident, ab 100 €.
Phase 2: Zugang und sichere Kopie

Für die Tiefenarbeit braucht es Zugang zur Website. Bei uns bedeutet das meist, dass ein spezielles Tool auf der Website installiert wird, das Dateien, Datenbank und Konten sieht und die Ergebnisse an unser Überwachungs-Panel sendet. Ist die Website nicht erreichbar oder gibt es keinen Admin-Zugang, arbeiten wir über den Hosting-Zugang.
Vor jeder Änderung erstellen wir eine vollständige Kopie der Dateien und der Datenbank, einschließlich der infizierten Teile. Das ist eine Regel ohne Ausnahme, aus zwei Gründen:
- Läuft während der Bereinigung etwas anders als erwartet, gibt es immer einen Weg zurück.
- Infizierte Dateien sind Beweismittel. Aus ihnen geht hervor, wann die Infektion begann und auf welchem Weg sie kam, und das ist entscheidend, um den Zugang zu schließen.
Verdächtige Dateien in Panik ohne Kopie zu löschen, ist der häufigste Fehler, den Betreiber machen, wenn sie es selbst versuchen. Warum das riskant ist, erklären wir im Artikel Malware selbst entfernen oder Profi.
Passwörter ändern
Sobald wir Zugang haben, werden alle wichtigen Passwörter geändert: WordPress-Admin, Datenbank, Hosting-Panel und FTP. Ist der Angreifer mit einem gestohlenen Passwort hineingekommen, ist ihm damit der einfachste Rückweg versperrt, während der Rest der Arbeit läuft.
Phase 3: Tiefenprüfung von Dateien und Datenbank
Das ist das Herzstück des gesamten Ablaufs. Ziel ist nicht nur, das Sichtbare zu finden, sondern alles, was nicht da sein sollte.
Die Prüfung umfasst:
Den WordPress-Kern. Die Kerndateien werden mit der offiziellen Version verglichen. Jede Abweichung ist verdächtig, denn eine legitime Website verändert keine Kerndateien.
Themes und Plugins. Wir prüfen, ob Dateien von Themes und Plugins von den Originalen abweichen, ob es Plugins gibt, die niemand installiert hat, und ob veraltete Versionen mit bekannten Schwachstellen vorhanden sind.
Den Upload-Ordner. In diesem Ordner sollten Bilder und Dokumente liegen. Eine PHP-Datei darin ist fast immer eine Backdoor.
mu-plugins und Drop-in-Dateien. WordPress lädt sie automatisch und zeigt sie nicht in der Plugin-Liste. Ein beliebtes Versteck.
Die Datenbank. Geprüft werden Optionen, Inhalte von Seiten und Beiträgen, Benutzer und geplante Aufgaben. Manche Infektionen existieren ausschließlich in der Datenbank.
Die Benutzer. Wir suchen nach Administratorkonten, die niemand bei Ihnen angelegt hat, sowie nach Konten, deren Rechte nachträglich erhöht wurden.
Geplante Aufgaben (Cron). Angreifer hinterlassen Aufgaben, die den Code nach einigen Tagen wieder einschleusen. Das ist einer der Hauptgründe für die Rückkehr einer Infektion.
.htaccess und Serverregeln. Weiterleitungen werden oft direkt in die Serverregeln eingeschleust, wo ein Betreiber nie suchen würde.
Wie die Suche nach einer Backdoor aussieht, wenn Sie die Details interessieren, beschreiben wir im Artikel WordPress-Backdoor finden.
Phase 4: Entfernung von Malware und Ersatzzugängen
Erst wenn das Bild vollständig ist, beginnt die Entfernung. Die Reihenfolge ist wichtig:
- Zuerst werden die Ersatzzugänge entfernt: Backdoor-Dateien, gefälschte Administratoren, schädliche geplante Aufgaben. Das kommt zuerst, damit der Angreifer nicht reagieren kann, während der Rest der Bereinigung läuft.
- Die sichtbare Malware wird entfernt: eingeschleuster Code im Theme, in der Datenbank, in den Serverregeln, Skripte für Weiterleitungen oder Spam-Versand.
- Die Kerndateien werden ersetzt durch eine saubere offizielle Version.
- Veränderte Plugins und Themes werden durch saubere Versionen aus offiziellen Quellen ersetzt, Ihre Einstellungen bleiben erhalten.
Bei jedem Schritt achten wir darauf, dass die Website weiter funktioniert. Ziel der Bereinigung ist keine leere Website ohne Malware, sondern Ihre Website, mit Ihren Inhalten und Einstellungen, ohne Malware.
Phase 5: Den Zugang schließen

Dieser Schritt macht den Unterschied zwischen einer Bereinigung, die hält, und einer, die sich wiederholt. Wenn alles entfernt ist, wird der Weg geschlossen, den der Angreifer genommen hat:
- Aktualisierung von Kern, Themes und Plugins,
- Entfernen nicht genutzter Themes und Plugins,
- Ersetzen von Plugins, die keinen Support mehr erhalten,
- Verbot der PHP-Ausführung im Upload-Ordner,
- Beenden aller aktiven Sitzungen und Ändern der Sicherheitsschlüssel, damit der Angreifer auch dann draußen ist, wenn er ein Login-Cookie gestohlen hat,
- Prüfung der Rechte von Dateien und Ordnern.
War die Ursache etwas Bestimmtes, etwa ein raubkopiertes (Nulled) Theme oder ein unsicheres Kontaktformular, wird das im Bericht eigens genannt, mit einem Vorschlag, was ersetzt werden sollte.
Phase 6: Kontrollprüfung und Bericht
Ist die Arbeit erledigt, werden Remote-Prüfung und Tiefenprüfung erneut gestartet, um zu bestätigen, dass nichts übrig ist. Beim Paket Emergency Response gibt es zusätzlich einige Tage später eine Kontrollprüfung, ob das Signal zurückgekehrt ist.
Am Ende erhalten Sie einen kurzen Bericht mit:
- was gefunden wurde und wo,
- was entfernt wurde,
- was der wahrscheinlichste Zugang war,
- was geschlossen wurde,
- was wir weiter empfehlen.
Der Bericht ist keine Formalität. Fragt Ihr Hoster vor der Reaktivierung des Kontos, was Sie getan haben, oder fragt ein Kunde, was passiert ist, haben Sie eine konkrete Antwort.
Die häufigsten Zugänge, die wir finden

Jeder Fall ist anders, aber die Zugänge wiederholen sich. Wer die häufigsten kennt, versteht, warum das Schließen des Zugangs so wichtig ist.
Veraltete Plugins. Mit Abstand die häufigste Ursache. Ein Plugin, das seit Jahren nicht aktualisiert wurde, hat eine öffentlich bekannte Schwachstelle, und automatisierte Skripte durchsuchen das Internet täglich nach genau solchen Websites. Dem Angreifer ist egal, wem die Website gehört; wichtig ist ihm, dass sie diese Plugin-Version nutzt.
Raubkopierte (Nulled) Themes und Plugins. Ein kostenpflichtiges Theme, das kostenlos von einer inoffiziellen Seite heruntergeladen wurde, bringt sehr oft eine eingebaute Backdoor mit. Die Website ist vom ersten Tag an kompromittiert, nur hat es noch niemand bemerkt.
Gestohlene oder schwache Passwörter. Ein mehrfach verwendetes Passwort gelangt über einen anderen Dienst an die Öffentlichkeit und wird automatisch auch auf Ihrer Website ausprobiert. Oder das Admin-Passwort ist so einfach, dass es erraten wird.
Eine andere Website im selben Hosting-Konto. Liegen mehrere Websites in einem Konto, springt eine Infektion von einer vergessenen alten Website leicht auf die Hauptseite über. Der Betreiber bereinigt die Hauptseite, und die Quelle bleibt auf der anderen.
Unsichere Kontaktformulare und alte Skripte. Von Hand geschriebene Formulare oder alte PHP-Skripte, die nicht zu WordPress gehören und von früher auf dem Server geblieben sind.
Ehemalige Mitarbeiter mit Zugang. Seltener, aber es kommt vor: das Konto eines früheren Entwicklers oder einer Agentur, das nie deaktiviert wurde, mit einem Passwort, das inzwischen geleakt ist.
Im Bericht nennen wir immer den wahrscheinlichsten Zugang. Nicht der Form halber, sondern weil davon abhängt, was sich ändern muss, damit es sich nicht wiederholt.
Beispiel: wie ein typischer Fall aussieht
Damit der Ablauf konkreter wird, hier ein typischer Fall, allgemein beschrieben, ohne Kundendaten.
Ein Kleinunternehmer meldet sich, weil ihm ein Kunde gesagt hat, die Website habe ihn auf dem Handy zu einem Gewinnspiel geführt. Öffnet der Inhaber die Website am Computer, sieht alles normal aus. Der Hoster hat sich nicht gemeldet, Google zeigt keine Warnung.
Die Remote-Prüfung bestätigt die Weiterleitung: Die Website verhält sich für mobile Besucher aus der Suche anders. Der Inhaber nimmt das Angebot an, wir erhalten Zugang, erstellen eine Kopie und ändern die Passwörter.
Die Tiefenprüfung findet eingeschleusten Code in einer Theme-Datei, der bedingt ein externes Skript lädt. Sie findet aber auch, was der Inhaber nicht sehen konnte: zwei PHP-Dateien im Upload-Ordner, ein Administratorkonto mit einem Namen, der wie ein Systemkonto aussieht, und eine geplante Aufgabe, die den Code alle paar Tage in das Theme zurückschreibt, falls ihn jemand löscht. Der Zugang war ein Galerie-Plugin, das seit drei Jahren nicht aktualisiert worden war.
Zuerst werden die Ersatzzugänge entfernt, dann der eingeschleuste Code, dann werden Kern- und Theme-Dateien ersetzt. Das unsichere Plugin wird durch eine gepflegte Alternative ersetzt. Die Kontrollprüfung einige Tage später ist sauber.
Hätte der Inhaber nur den Code aus dem Theme gelöscht, was der naheliegende erste Schritt wäre, hätte die geplante Aufgabe ihn innerhalb weniger Tage zurückgebracht, und die Backdoor wäre offen geblieben. Genau deshalb geht der Ablauf der Reihe nach und nicht über Abkürzungen.
Nach der Bereinigung: Google, Hoster und Reputation
Die Bereinigung beseitigt die Ursache, aber manche Folgen erholen sich in ihrem eigenen Tempo.
Google-Warnung. Stand die Website auf der Google-Blacklist, wird nach der Bereinigung über die Search Console eine erneute Überprüfung beantragt. Google antwortet innerhalb weniger Tage. Details im Artikel Webseite von Google Blacklist entfernen.
Spam-Seiten im Index. Seiten, die der Angreifer erstellt hat, können auch nach der Bereinigung in den Google-Ergebnissen bleiben. Sie müssen gezielt aus dem Index entfernt werden, was ein eigener Arbeitsschritt ist.
Gesperrtes Hosting-Konto. Der Hoster erhält eine Beschreibung, was gefunden und entfernt wurde, zusammen mit dem Bericht. Eine konkrete Beschreibung beschleunigt die Reaktivierung erheblich.
Reputation der Domain für E-Mails. Hat die Website Spam verschickt, können E-Mails von Ihrer Domain eine Zeit lang im Spam-Ordner landen. Die Erholung erfolgt schrittweise.
Woran Sie erkennen, dass die Bereinigung wirklich fertig ist
Diese Frage stellen Betreiber selten, sollten es aber. „Die Website sieht jetzt normal aus“ ist kein ausreichender Beweis, denn vor der Bereinigung sah sie für den Betreiber oft auch normal aus. Daran erkennen Sie, dass die Website ordentlich bereinigt wurde, egal von wem:
- Sie haben einen schriftlichen Bericht erhalten, was gefunden wurde, wo und was entfernt wurde. Wenn Ihnen niemand sagen kann, was das Problem war, kann Ihnen auch niemand sagen, dass es gelöst ist.
- Der wahrscheinliche Zugang ist genannt, und was getan wurde, um ihn zu schließen. Eine Bereinigung ohne Antwort auf die Frage „wie sind sie hineingekommen“ ist eine halbe Arbeit.
- Die Passwörter wurden geändert für alle Konten: WordPress, Datenbank, Hosting, FTP. Und die Sitzungen wurden beendet.
- Die Remote-Prüfung ist sauber, vom Computer und vom Handy aus, und auch beim Aufruf über die Google-Suche.
- Die Administratorliste enthält nur Personen, die Sie kennen.
- Die Kontrollprüfung einige Tage später zeigt keine Rückkehr des Signals.
- Der Hoster hat das Konto reaktiviert, falls es gesperrt war, und keine neue Warnung geschickt.
Fehlt einer dieser Punkte, ist die Arbeit wahrscheinlich nicht vollständig erledigt. Das muss keine böse Absicht sein, ist aber ein guter Grund nachzufragen.
Wie lange dauert es
Die ehrliche Antwort lautet: Es hängt vom Umfang ab. Aber hier ein Rahmen:
- Schnelleinschätzung: innerhalb des Arbeitstages nach Ihrer Kontaktaufnahme, bei dringenden Fällen vorrangig.
- Die Bereinigung selbst: bei den meisten Websites kleiner Unternehmen einige Stunden bis ein oder zwei Tage, je nach Größe der Website und Tiefe der Infektion.
- Erholung bei Google: einige Tage bis zwei Wochen nach dem Antrag auf erneute Überprüfung.
- Erholung der E-Mail-Reputation: Wochen, schrittweise.
Am längsten dauern Fälle, in denen die Website mehrmals „schnell“ bereinigt wurde, sodass die Infektion inzwischen mehrere Schichten hinterlassen hat.
Was kostet es

Die Preise sind Richtwerte und hängen vom Zustand der Website, vom Umfang der Funde und von der Dringlichkeit ab:
Wenn Sie Ihre Website bereinigen lassen, zahlen Sie für den gesamten Ablauf, von der Kopie bis zum Bericht, nicht nur für das Löschen einzelner Dateien.
| Paket | Preis | Für wen |
|---|---|---|
| Standard Incident | ab 100 € | bestätigter Einbruch, die Website kann in der regulären Warteschlange warten |
| Emergency Response | ab 150 € | die Website muss schnell zurück: Vorrang während des Arbeitstages, Schließen der Lücken und Kontrollprüfung |
| Wartung | ab 30 €/Monat | nach der Bereinigung, damit das Risiko nicht still zurückkehrt |
Den genauen Betrag bestätigen wir immer nach einer kurzen Einschätzung, vor Arbeitsbeginn. Mehr dazu, wovon der Preis abhängt, im Artikel Kosten der Bereinigung einer gehackten Website.
Was Sie tun können, während Sie warten
Haben Sie sich bei uns gemeldet und warten auf eine Antwort, helfen folgende Dinge und können nicht schaden:
- Löschen Sie keine Dateien, die verdächtig aussehen. Sie sind Beweismittel.
- Spielen Sie kein altes Backup auf gut Glück ein. Es könnte ebenfalls infiziert sein.
- Wechseln Sie nicht den Hoster in Panik. Ein Umzug nimmt das Problem mit.
- Notieren Sie, was Sie bemerkt haben und wann.
- Ändern Sie die Passwörter für Hosting und WordPress, wenn Sie sich anmelden können.
- Bewahren Sie alle E-Mails von Hoster und Google auf.
Wann es sinnvoll ist, es selbst zu machen
Nicht jeder Fall braucht einen Profi, und das sagen wir offen. Haben Sie technische Erfahrung, ein sauberes Backup, das nachweislich älter ist als die Infektion, und ist die Website kein Shop, kann eine eigene Bereinigung eine vernünftige Entscheidung sein. Einen ehrlichen Vergleich von Vorteilen und Risiken finden Sie im Artikel Malware selbst entfernen oder Profi.
In allen anderen Fällen ist es günstiger, die Website bereinigen zu lassen, als zweimal selbst anzufangen.
Hilfe lohnt sich, wenn:
- Sie nicht wissen, wo die Infektion hineingekommen ist,
- die Infektion nach der ersten Bereinigung zurückgekehrt ist,
- der Hoster das Konto gesperrt hat,
- die Website ein Shop ist oder Umsatz bringt,
- Sie einfach keine Zeit für eine Arbeit aufwenden möchten, die jemand anderes täglich macht.
Melden Sie sich, und Sie erhalten einen klaren Plan
Sie müssen nicht genau wissen, was mit der Website nicht stimmt. Es reicht, wenn Sie uns die Adresse und eine kurze Beschreibung schicken. Sie erhalten eine Einschätzung, einen Vorschlag für den nächsten Schritt und einen Preis, bevor irgendetwas beginnt.
Bereinigung anfragen → · +381 65 402 5000 · oder zuerst die kostenlose Website-Prüfung starten