Infektion kehrt nach Bereinigung zurück: warum
Wenig ist so frustrierend wie das. Sie haben Zeit investiert, die Website bereinigt, und alles sah ordentlich aus. Dann kehrt nach wenigen Tagen oder Wochen dasselbe Problem zurück, als hätten Sie nichts angefasst. Spam erscheint wieder, die Weiterleitung kommt zurück, Google warnt erneut. Und alles beginnt von vorn.
Kurz gesagt: eine Infektion kehrt zurück, weil die Folge entfernt wurde, nicht die Ursache - Backdoor, offener Eingang oder infiziertes Backup. Finden Sie die Ursache, schließen Sie sie, dann überwachen Sie.
Wenn die Infektion nach der Bereinigung zurückkehrt, ist der Grund in neun von zehn Fällen derselbe. Es liegt nicht daran, dass Sie schlecht bereinigt haben oder die Website verflucht ist. Entfernt wurde, was sichtbar war, aber zurück blieb, was dem Angreifer die Rückkehr ermöglichte. In diesem Text erklären wir, warum das passiert, wo sich das versteckt, was die Infektion immer wieder zurückbringt, wie man es findet und wie Sie den Kreis dauerhaft unterbrechen.
Warum die Bereinigung immer wieder zurückkommt
Wenn die Infektion nach der Bereinigung zurückkehrt, wurde meist nur die Folge entfernt, nicht die Ursache.
Um zu verstehen, warum eine Infektion zurückkehrt, müssen zwei Dinge getrennt werden, die leicht verwechselt werden: Folge und Ursache. Die Folge ist, was Sie sehen: Spam, eine Weiterleitung, eingeschleuste Inhalte. Die Ursache ist das, was diese Folge überhaupt ermöglicht hat, und sie ist fast immer unsichtbar.
Wenn Sie nur die Folge bereinigen, entfernen Sie das Symptom, nicht aber die Fähigkeit des Angreifers, es erneut zu erzeugen. Es ist, als würden Sie Wasser vom Boden wischen, ohne den tropfenden Wasserhahn zuzudrehen. Solange der Hahn läuft, kommt das Wasser zurück, egal wie oft Sie wischen.
Bei gehackten Websites ist dieser Hahn meist eines von drei Dingen: ein zurückgebliebener backdoor, eine nicht geschlossene Einstiegslücke oder ein infiziertes Backup, das irgendwann wiederhergestellt wird. Gehen wir alle drei durch, denn Ihr Fall ist mit großer Wahrscheinlichkeit einer davon.
Ursache Nummer eins: ein zurückgebliebener backdoor
Der häufigste Grund, warum eine Infektion nach der Bereinigung zurückkehrt, ist eine übersehene Hintertür.
Das ist mit Abstand der häufigste Grund. Ein backdoor ist eine Datei oder ein Code, der dem Angreifer erlaubt, jederzeit auf die Website zurückzukehren, unabhängig davon, dass Sie das Passwort geändert oder sichtbare Malware entfernt haben.
Wenn Sie eine Website zum ersten Mal bereinigen, ist es natürlich, das zu entfernen, was Sie sehen: Spam-Seiten, verdächtige Inhalte, vielleicht ein seltsames Plugin. Ein backdoor ist jedoch absichtlich so gemacht, dass Sie ihn nicht bemerken. Er erzeugt keinen sichtbaren Effekt, verlangsamt die Website nicht und erscheint nicht in der Suche. Er wartet still auf einen Aufruf, den nur der Angreifer kennt. Wenn ihm danach ist, ruft er ihn auf und fügt alles, was Sie gelöscht haben, erneut ein.
Wo sich ein backdoor versteckt
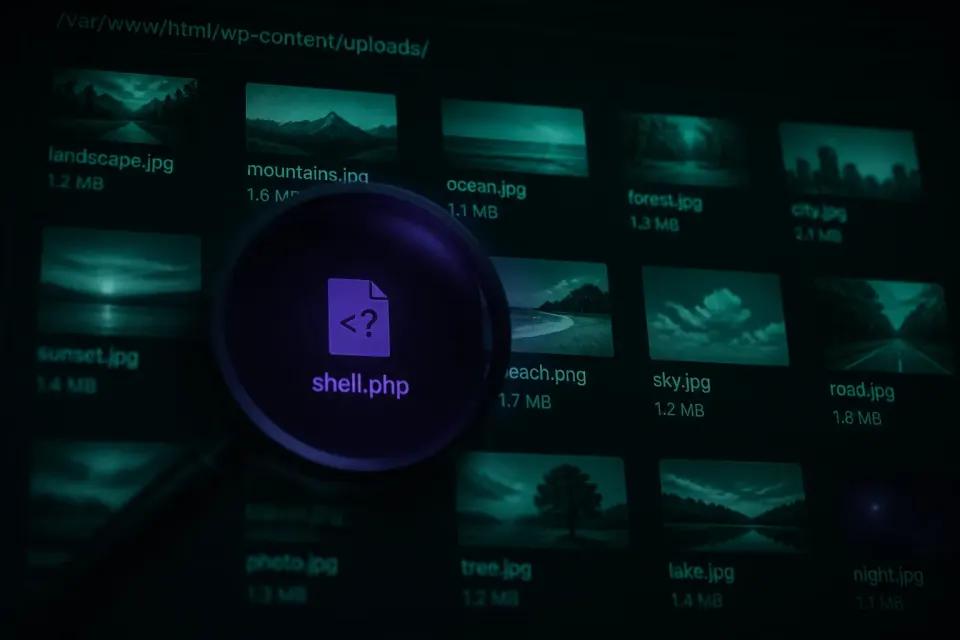
Es gibt mehrere bevorzugte Orte. Im uploads-Ordner als PHP-Datei, die dort nichts zu suchen hat. Im mu-plugins-Ordner, den WordPress automatisch lädt, aber nicht als gewöhnliches Plugin anzeigt. Innerhalb eines legitimen Plugins oder Themes als zusätzliche Zeile, die Sie nicht bemerken, weil die Datei ansonsten dorthin gehört. Und in der Datenbank als Code in Feldern, die bei jeder Anfrage geladen werden.
Warum er schwer zu finden ist
Ein backdoor nutzt mehrere Tricks, um der Entdeckung zu entgehen. Sein Name sieht aus, als gehöre er zum System. Der Code ist unlesbar, eine lange Zeichenfolge, die erst bei der Ausführung dekodiert wird. Das Änderungsdatum wird manchmal gefälscht, damit es zu den umgebenden Dateien passt. Und er tut nichts, bis er den genauen Aufruf erhält; wenn Sie ihn nur öffnen, wirkt er harmlos. Deshalb übersieht eine einmalige manuelle Prüfung ihn in der Regel, und genau deshalb kehrt die Infektion zurück.
Ursache Nummer zwei: der Zugang wurde nicht geschlossen
Ein weiterer häufiger Grund ist, dass der backdoor entfernt wurde, die ursprüngliche Lücke, durch die der Angreifer zum ersten Mal eingedrungen ist, aber offen blieb. Dann dringt der Angreifer einfach erneut auf dieselbe Weise ein und richtet alles wieder ein.
Die Einstiegslücke ist meist eine der folgenden: ein veraltetes Plugin mit einer bekannten Schwachstelle, das weiterhin veraltet ist; ein schwaches Administratorpasswort, das nicht geändert wurde; ein Theme oder Plugin aus einer inoffiziellen Quelle mit eingeschleustem Code; oder ein kompromittierter Hosting-Zugang über ein geleaktes Passwort.
Entscheidend ist, dass das Entfernen des Codes und das Schließen des Zugangs zusammengehören. Wenn Sie nur das Erste tun, gewinnen Sie ein paar Tage, bis der Angreifer bemerkt, dass die Website wieder sauber ist, und erneut durch dieselbe offene Tür kommt. Deshalb ist die Frage, wie er eingedrungen ist, nicht weniger wichtig als die Frage, was er hinterlassen hat.
Ursache Nummer drei: ein infiziertes Backup
Auch ein infiziertes Backup sorgt dafür, dass die Infektion nach der Bereinigung zurückkehrt.
Der dritte Grund ist heimtückischer und wird seltener erkannt. Wenn Sie die Website irgendwann aus einem Backup wiederhergestellt haben und dieses Backup erstellt wurde, nachdem die Infektion bereits eingedrungen war, haben Sie zusammen mit dem backdoor eine infizierte Version der Website wiederhergestellt.
Das passiert besonders oft, weil eine Infektion wochenlang still bleiben kann, bevor sie sichtbar wird. Der Betreiber bemerkt das Problem im März und stellt ein Backup aus dem Februar wieder her, weil er denkt, damals sei alles in Ordnung gewesen. Tatsächlich wurde der backdoor schon im Januar platziert. Das Februar-Backup enthält ihn bereits, also kehrt die Infektion zurück.
Darum ist das Wiederherstellen eines Backups allein keine Lösung, außer Sie wissen zuverlässig, dass das Backup älter als die Infektion ist. Das weiß man jedoch nicht, ohne die Zeitlinie festzustellen: wann der backdoor genau platziert wurde. Ein Backup blind wiederherzustellen ist daher ein häufiger Weg, die Infektion unbeabsichtigt zu behalten.
Dieses Problem hat noch eine heimtückischere Variante. Manche automatischen Backup-Systeme bewahren mehrere ältere Versionen auf. Wenn die Infektion aber älter als alle gespeicherten Versionen ist, sind alle Ihre Backups infiziert, ohne dass Sie es wissen. Der Betreiber probiert ein Backup, dann ein zweites, dann ein drittes, und jedes bringt dasselbe Problem zurück, weil alle erstellt wurden, nachdem der backdoor bereits platziert war. Das lässt die Website hoffnungslos wirken, obwohl die Lösung einfach ist: den aktuellen Zustand bereinigen, statt nach einem sauberen Backup zu suchen, das nicht existiert.
So erkennen Sie, welche der drei Ursachen Ihre ist
Obwohl alle drei Ursachen einen ähnlich gründlichen Ansatz erfordern, ist es nützlich, grob zu erkennen, welche wahrscheinlich Ihre ist. Das zeigt Ihnen, worauf Sie zuerst achten sollten.
Wenn die Infektion schnell, innerhalb weniger Tage, und mit exakt demselben Inhalt wie zuvor zurückkam, handelt es sich wahrscheinlich um einen zurückgebliebenen backdoor. Der Angreifer musste keinen neuen Zugang suchen, sondern hat nur aufgerufen, was bereits da war.
Wenn sie nach etwas längerer Zeit, einer oder zwei Wochen, zurückkam und Sie inzwischen etwas aktualisiert oder verändert haben, kann es sein, dass der backdoor entfernt wurde, die Lücke aber offen blieb und der Angreifer auf demselben Weg erneut eingedrungen ist. Das ist besonders wahrscheinlich, wenn Sie nicht sicher sind, dass Sie den ursprünglichen Zugang geschlossen haben.
Wenn sie genau nach der Wiederherstellung eines Backups zurückkam, ist die Ursache fast sicher ein infiziertes Backup. Der zeitliche Zusammenhang mit der Backup-Wiederherstellung ist ein starkes Indiz.
Diese Einschätzung ersetzt keine richtige Prüfung, hilft Ihnen aber zu verstehen, was wahrscheinlich geschieht, und die richtigen Fragen zu stellen, wenn Sie Hilfe suchen.
So finden Sie, was die Infektion zurückbringt
Da all diese Ursachen absichtlich schwer manuell zu entdecken sind, beruht ihr zuverlässiges Auffinden auf mehreren Ansätzen, die zusammenarbeiten.
Vergleich mit offiziellen Versionen
WordPress-Core und jedes Plugin aus dem offiziellen Repository haben eine bekannte, öffentlich verfügbare Version. Der Vergleich der Dateien auf der Website mit dieser Version zeigt sofort, welche Datei verändert wurde und welche Datei überhaupt nicht zu diesem Paket gehört. Das hängt nicht davon ab, den Inhalt zu erkennen, und findet daher auch völlig neue backdoor-Muster, die noch niemand kennt.
Prüfung von Orten, an denen kein Code sein sollte
Jede PHP-Datei im uploads-Ordner ist per Definition verdächtig. Dasselbe gilt für unerwartete Dateien im mu-plugins-Ordner. Diese Prüfung ist einfach und außerordentlich wirksam, weil das bevorzugte Verstecke sind.
Muster im Code erkennen
Es gibt Kombinationen von Funktionen, die in legitimem Code praktisch nicht vorkommen, aber für bösartigen Code typisch sind. Ihr Vorhandensein ist fast immer ein zuverlässiges Signal, selbst wenn nicht klar ist, was der dekodierte Inhalt genau tut.
Die Zeitlinie feststellen
Um das Problem eines infizierten Backups zu vermeiden, müssen Sie feststellen, wann die Infektion genau begann. Das geschieht durch die Prüfung von Änderungsdaten der Dateien und Spuren in Logs. Erst wenn bekannt ist, wann der backdoor platziert wurde, lässt sich sicher sagen, welches Backup sauber ist.
All diese Prüfungen zusammen und gründlich durchgeführt liefern ein wesentlich zuverlässigeres Ergebnis als eine einmalige manuelle Prüfung, die wahrscheinlich überhaupt dazu geführt hat, dass die Infektion zurückkam.
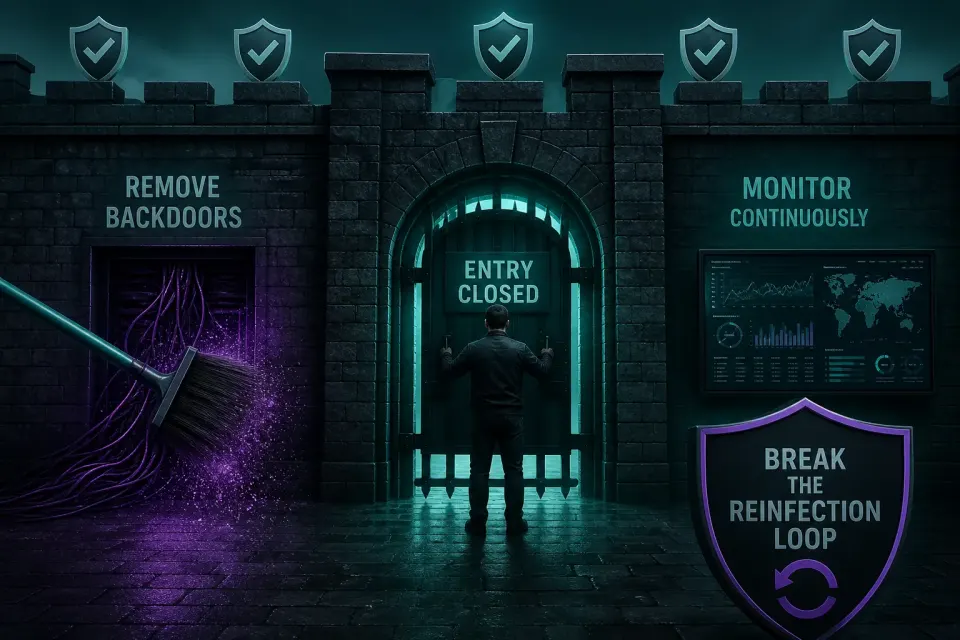
So unterbrechen Sie den Kreis dauerhaft
Damit die Bereinigung diesmal dauerhaft ist, müssen Sie alle drei Dinge zusammen tun, nicht nur eines.
Entfernen Sie alle backdoor-Dateien, nicht nur sichtbare Malware
Gehen Sie davon aus, dass es mehr als einen Zugang gibt, denn Angreifer lassen in der Regel eine Reserve zurück, weil sie erwarten, dass der erste gefunden wird. Wenn Sie einen backdoor finden, ist das ein Grund weiterzusuchen, nicht aufzuhören.
Schließen Sie die ursprüngliche Lücke
Stellen Sie fest, wie der Angreifer eingedrungen ist, und schließen Sie diesen Zugang. Aktualisieren Sie alles Veraltete, entfernen Sie, was Sie nicht nutzen, ersetzen Sie alles aus inoffiziellen Quellen und ändern Sie alle Passwörter. Ohne diesen Schritt ist die Bereinigung vorübergehend, egal wie gründlich Sie den backdoor entfernt haben.
Prüfen Sie, dass das Backup nicht infiziert ist
Wenn Sie ein Backup nutzen wollen, stellen Sie zuerst fest, dass es älter als die Infektion ist. Wenn Sie nicht sicher sind, ist es besser, den aktuellen Zustand zu bereinigen, als ein Backup wiederherzustellen, von dem Sie nicht wissen, ob es bereits einen backdoor enthält.
Sitzungen ungültig machen und Schlüssel rotieren
Machen Sie zum Schluss alle aktiven Sitzungen ungültig und ändern Sie die Sicherheitsschlüssel. Damit sperren Sie den Angreifer auch dann aus, wenn er früher ein Login-Cookie und nicht nur ein Passwort gestohlen hat.
Was, wenn sie mehr als einmal zurückkam
Kehrt die Infektion nach der Bereinigung mehrfach zurück, liegt es am Vorgehen, nicht am Aufwand.
Wenn die Infektion nicht einmal, sondern mehrmals zurückkam, obwohl Sie wiederholt bereinigt haben, ist das ein starkes Signal, dass das Problem nicht der Aufwand, sondern der Ansatz ist. Jede wiederholte Bereinigung, die nur Sichtbares entfernt, führt zum selben Ergebnis, weil die Ursache bleibt.
Mehrere Wiederholungen bedeuten meist eines von zwei Dingen. Entweder gibt es einen backdoor, der die ganze Zeit unentdeckt blieb und bei jeder Bereinigung umgangen wird. Oder die Lücke, durch die der Angreifer eindringt, ist so offen, dass er zurückkehrt, sobald er bemerkt, dass die Website wieder sauber ist. In beiden Fällen ist die Lösung nicht noch eine gleiche Bereinigung, sondern ein anderer Ansatz mit einer gründlichen Suche nach versteckten Zugängen und, entscheidend, Überwachung, die den nächsten Versuch auffängt, bevor er gelingt.
Eine Website, bei der die Infektion mehrmals zurückkam, ist kein hoffnungsloser Fall. Fast immer handelt es sich um ein beständig übersehenes Detail. Es ist aber ein Zeichen, dass es Zeit ist, anders vorzugehen als bisher, denn die Wiederholung desselben unterbricht den Kreis offensichtlich nicht.
Warum das auch Fachleuten passiert
Es ist wichtig zu sagen, dass eine zurückkehrende Infektion nicht immer ein Zeichen schlechter Arbeit ist. Selbst eine sorgfältige Bereinigung kann einen gut versteckten backdoor übersehen, weil er absichtlich so gemacht ist, dass er genau dieser Erkennung entgeht. Der Unterschied liegt im Ansatz.
Eine einmalige manuelle Bereinigung, so sorgfältig sie auch sein mag, setzt darauf, dass ein Mensch bei der Prüfung alles findet. Bei Tausenden Dateien ist das selbst für erfahrene Personen schwer. Deshalb kehrt die Infektion auch bei Menschen zurück, die ihr Handwerk verstehen, wenn sie sich nur auf eine einmalige Prüfung verlassen.
Ein zuverlässigerer Ansatz verbindet den automatischen Vergleich mit offiziellen Versionen, der nicht von menschlicher Aufmerksamkeit abhängt, mit Erfahrung, die weiß, wo sie suchen muss. Und vor allem für eine dauerhafte Lösung überwacht er die Website auch nach der Bereinigung, damit jeder erneute Einschleusungsversuch erkannt wird, bevor er zu einer neuen sichtbaren Infektion anwächst.
Es lohnt sich auch, ehrlich zu sagen, dass kein Ansatz eine absolute Garantie gibt, dass kein einziger backdoor übersehen wird, weil Angreifer ständig neue Verstecke erfinden. Der Unterschied ist, dass ein guter Ansatz die Wahrscheinlichkeit drastisch senkt, etwas zu übersehen, und vor allem das auffängt, was dennoch übersehen wurde, bevor es Schaden anrichtet. Perfektion ist in der Sicherheit kein realistisches Ziel. Das realistische Ziel ist, dass jeder Versuch früh genug bemerkt wird, um keinen Schaden anzurichten. Überwachung ermöglicht das selbst dann, wenn bei der ersten Bereinigung etwas übersehen wurde.
Warum Überwachung nach der Bereinigung hier entscheidend ist
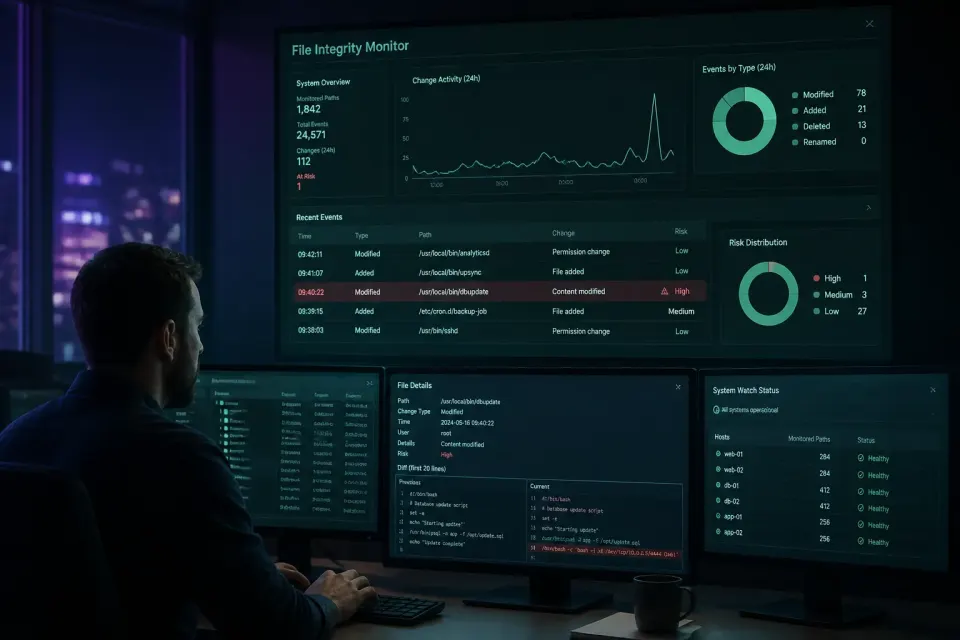
Eine laufende Überwachung erkennt sofort, wenn die Infektion nach der Bereinigung zurückkehrt.
Wenn es eine Lehre aus all dem gibt, dann diese: Überwachung nach der Bereinigung ist gerade für Websites am wichtigsten, bei denen die Infektion bereits zurückkam.
Der Grund ist einfach. Ein backdoor ist darauf ausgelegt, zu einem Zeitpunkt unsichtbar zu sein, kann aber die Veränderung nicht verbergen, die er bei seiner Aktivierung vornimmt. Ein System, das den aktuellen Zustand von Dateien und Datenbank regelmäßig und automatisch mit dem vorherigen vergleicht, bemerkt diese Änderung sofort, wenn sie geschieht, statt darauf zu warten, dass sie zu einem sichtbaren Problem wird, das Sie wieder panisch suchen.
Mit anderen Worten: Selbst wenn bei der Bereinigung ein gut versteckter backdoor übersehen wurde, fängt die Überwachung ihn ab, wenn er sich zum ersten Mal aktiviert, bevor er Schaden anrichten kann. Das ist der Unterschied zwischen einer Website, die jeden Monat erneut bereinigt wird, und einer Website, die stabil bleibt.
Was Sie nicht tun sollten, wenn die Infektion zurückkehrt
Wenn das Problem zurückkommt, führt Frustration zu Schritten, die nicht helfen. Einige sollten Sie vermeiden.
Wiederholen Sie nicht dieselbe Bereinigung auf dieselbe Weise. Wenn das einmalige Löschen sichtbarer Malware bereits einmal einen backdoor übersehen hat, führt die Wiederholung desselben Ansatzes zum selben Ergebnis. Sie müssen den Ansatz ändern, nicht nur den Aufwand wiederholen.
Stellen Sie nicht immer ältere Backups wieder her, in der Hoffnung, ein sauberes zu treffen. Ohne die Zeitlinie festzustellen, ist das Raten, das oft ein noch älteres Problem zurückbringt oder viel Inhalt verliert.
Geben Sie die Website nicht auf. Eine zurückkehrende Infektion lässt sie verloren wirken, aber fast immer handelt es sich um einen übersehenen backdoor oder eine nicht geschlossene Lücke. Das ist ein lösbares Problem, wenn man richtig vorgeht.
Geben Sie sich nicht die Schuld. Viele Website-Betreiber schließen in dieser Situation, dass sie unfähig sind oder etwas falsch machen. Wir haben bereits erklärt, warum das nicht stimmt: Ein backdoor ist dafür gemacht, genau der Prüfung zu entgehen, die ein vernünftiger Mensch durchführen würde. Eine zurückkehrende Infektion ist ein bekanntes, häufiges Muster mit einer bekannten Lösung, kein Beweis für Ihren Fehler. Es ist hilfreicher, Ihre Energie auf einen anderen Ansatz statt auf Selbstkritik zu richten.
Ein reales Beispiel für den wiederkehrenden Kreis
Damit die ganze Geschichte konkreter wird, folgt eine Abfolge, die sich mit kleinen Variationen wiederholt und erklärt, warum sich so viele Menschen in diesem Text wiederfinden.
Ein Angreifer platziert über ein verwundbares Plugin einen backdoor im uploads-Ordner. Einige Tage später schleust er über diesen backdoor Spam-Inhalte ein. Der Betreiber bemerkt das, löscht die Spam-Seiten, aktualisiert das verwundbare Plugin, und die Website sieht ordentlich aus. Doch niemand hat den backdoor im uploads-Ordner angefasst, weil niemand wusste, dass er existiert.
Eine Woche vergeht. Der Angreifer ruft den backdoor erneut auf und bringt den Spam zurück. Der Betreiber löscht den Spam nun frustriert wieder, ändert vielleicht das Passwort und schließt daraus, dass die Bereinigung nicht funktioniert. Der backdoor ist noch immer da. Der Kreis geht weiter, und jedes Mal arbeitet der Betreiber an der Folge, während die Ursache still bestehen bleibt.
Der Kreis wird erst unterbrochen, wenn jemand den backdoor selbst sucht und entfernt, nicht den Spam, den er erzeugt. Das ist der Unterschied zwischen sich im Kreis zu drehen und einer echten Lösung, und erklärt, warum die Wiederholung derselben Bereinigung nie hilft.
Was dieses Beispiel besonders häufig macht, ist, dass jeder einzelne Schritt des Betreibers vernünftig wirkt. Spam zu löschen, wenn er erscheint, ist logisch. Das verwundbare Plugin zu aktualisieren, ist richtig. Das Passwort zu ändern, ist eine gute Idee. Das Problem liegt nicht in einem einzelnen Schritt, sondern darin, dass keiner den backdoor berührt, weil niemand weiß, dass er danach suchen muss. Deshalb geraten kluge, gewissenhafte Menschen in diesen Kreis: nicht weil sie Fehler machen, sondern weil sie lösen, was sie sehen, während das, was die Infektion zurückbringt, absichtlich unsichtbar gemacht ist.
Wie Sie Ihren aktuellen Stand prüfen
Wenn Ihre Infektion bereits zurückkam, ist der erste Schritt zu einer dauerhaften Lösung, zu sehen, was sichtbar ist. Sie können eine wiederkehrende Website-Infektion prüfen lassen: der Check sucht in den öffentlich erreichbaren Inhalten nach bekannten Malware-Mustern, versteckten Skripten und Weiterleitungen. Kein Konto, keine Installation, meist unter einer Minute.
Die Einschränkung ist bei diesem Problem besonders wichtig, daher sagen wir es offen. Ein backdoor, der die Infektion zurückbringt, liegt still in einer Datei oder Datenbank und ist nicht öffentlich sichtbar; eine Fernprüfung findet ihn daher in der Regel nicht. Ein sauberes Ergebnis der Schnellanalyse ist also kein Beweis, dass kein backdoor existiert, besonders wenn die Infektion bereits zurückkam. Für eine zuverlässige Antwort müssen die Dateien und die Datenbank der Website selbst geprüft werden, denn dort versteckt er sich.
Wenn Ihre Infektion einmal oder mehrmals zurückkam, ist das ein klares Zeichen, dass eine einmalige Bereinigung nicht ausreicht und irgendwo ein übersehener backdoor oder eine offene Lücke besteht. Für eine dauerhafte Bereinigung einer gehackten Website senden Sie die Website-Adresse und eine kurze Beschreibung dessen, was passiert ist und wie oft es zurückkam. Diese Information hilft uns sofort zu wissen, wo wir suchen müssen, und wir sagen Ihnen, was sinnvoll ist, um den Kreis endlich zu unterbrechen.