Website sendet Spam-E-Mails: warum und wie Sie das stoppen
Die E-Mail vom Hoster kommt meist ohne Einleitung. Darin steht, dass von Ihrem Konto in kurzer Zeit mehrere tausend Nachrichten gesendet wurden, dass der Server als Quelle unerwünschter Post gemeldet wurde und dass das Konto vorübergehend gesperrt ist. Die Website ist in diesem Moment bereits offline, und Sie haben keine Ahnung, wovon die Rede ist, weil Sie keine einzige Nachricht geschickt haben.
Kurz gesagt: wenn eine Website ohne Ihr Wissen Spam sendet, liegt ein Skript oder eine Lücke auf dem Server. Zuerst den Versand stoppen, den Eingang finden und entfernen, die Lücke schließen, dann erst die Reaktivierung beantragen.
Wenn eine Website sendet Spam, ohne dass der Eigentümer davon weiß, bedeutet das fast immer eines: jemand anderes nutzt Ihren Server. In diesem Text erklären wir, wie es dazu kommt, warum Hoster so scharf reagieren, wo sich das Versandskript meist versteckt und in welcher Reihenfolge Sie das Problem lösen, damit das Konto nicht in einer Woche erneut geschlossen wird.
Warum Ihr Server überhaupt für jemanden interessant ist
Das ist die Frage, die wir zuerst am häufigsten hören. Die Seite hat zwanzig Besucher am Tag, verkauft eine lokale Dienstleistung, hält keine vertraulichen Daten. Warum sollte sie jemand angreifen?
Die Antwort lautet: Dem Angreifer ist Ihr Inhalt egal. Ihm geht es um das, was Ihr Server für ihn leisten kann, nämlich Post von einer Adresse mit sauberer Historie zu versenden.
Spam von bekannten, bereits gemeldeten Servern landet sofort im Junk. Spam von einer Domain, die jahrelang keine Beschwerde hatte, passiert Filter deutlich besser. Ihr guter Ruf ist ein Produkt, das der Angreifer nutzt und verbraucht, bis er verbraucht ist. Danach zieht er weiter, und Ihnen bleibt eine Domain mit ruinierter Reputation.
Dasselbe gilt für andere Formen der Server-Missbrauch. Derselbe Einbruch kann dazu dienen, eine gefälschte Seite zum Datendiebstahl zu hosten, Traffic in Angriffe auf Drittseiten zu schicken oder Kryptowährung zu schürfen. Eine Situation, in der die Website sendet Spam, ist nur die häufigste und auffälligste Variante, weil der Hoster sie schnell bemerkt.
Warum der Hoster sperrt statt zuerst zu warnen
Wenn Ihr Hoster das Konto ohne Vorwarnung abschaltet, ist das leicht als Überreaktion zu lesen. Aus ihrer Sicht ist es das nicht.
Shared-Hosting-Server teilen dieselbe IP-Adresse oder denselben Adressbereich für viele Sites. Endet ein Konto auf diesem Server damit, dass die Website massenhaft Spam sendet, kann der gesamte Bereich auf Blacklists landen, die große E-Mail-Anbieter nutzen. Dann können alle anderen Kunden auf demselben Server plötzlich keine legitime Post mehr zustellen.
Eine IP-Adresse von einer solchen Liste zu holen, ist ein langer Prozess, der manchmal Wochen dauert. Deshalb hat der Hoster nicht den Luxus zu warten und zu fragen. Die Sperrung ist der schnellste Weg, die Quelle zu stoppen, und kommt deshalb fast immer vor dem Gespräch.
Die praktische Folge für Sie: Das Gespräch mit dem Hoster läuft viel leichter, wenn Sie mit genauen Informationen kommen. Sagen Sie in der ersten Antwort, dass Sie die Quelle identifiziert, entfernt und den Eingang geschlossen haben, wird das Konto meist schnell reaktiviert. Sagen Sie nur, dass Sie nichts verstehen, zieht sich der Schriftwechsel.
Wie das schädliche Skript meist eingeschleust wird
Es handelt sich fast nie um einen gezielten Angriff auf genau Sie. Automatisierte Skripte prüfen Sites der Reihe nach und suchen bekannte Schwachstellen. Der Einstiegspunkt ist fast immer einer der folgenden.
- Veraltetes Plugin mit bekannter Schwachstelle. Mit großem Abstand die häufigste Ursache. Wird eine Lücke veröffentlicht, nutzen Angreifer sie innerhalb weniger Tage, während viele Sites monatelang ungepatcht bleiben.
- Kontaktformular ohne Schutz. Ein schlecht geschriebenes oder schlecht konfiguriertes Formular kann missbraucht werden, um Post an beliebige Adressen mit beliebigem Inhalt zu senden. Das passiert oft auf Sites, wo das Formular von Hand geschrieben wurde, ohne geprüftes Plugin.
- Schwaches Administrator-Passwort. Brute-Force-Angriffe auf die Anmeldeseite gelingen noch immer häufiger, als sie sollten, besonders wenn der Benutzername „admin“ lautet.
- Theme oder Plugin aus inoffizieller Quelle. Raubkopien von Premium-Produkten kommen regelmäßig mit Code, den jemand absichtlich eingefügt hat, bevor er sie geteilt hat.
- Kompromittiertes Hosting- oder FTP-Passwort. Meist über ein Passwort, das bei einem anderen Dienst geleakt und wiederverwendet wurde.
- Eine andere Website auf demselben Konto. Betreiben Sie mehrere Sites in einem Hosting-Paket, springt die Infektion oft von einer auf die anderen über, weil sie denselben Speicherplatz teilen.
Wo sich das Versandskript versteckt
Wenn die Website sendet Spam, müssen Sie die Quelle selbst finden. Einige Orte wiederholen sich von Fall zu Fall.
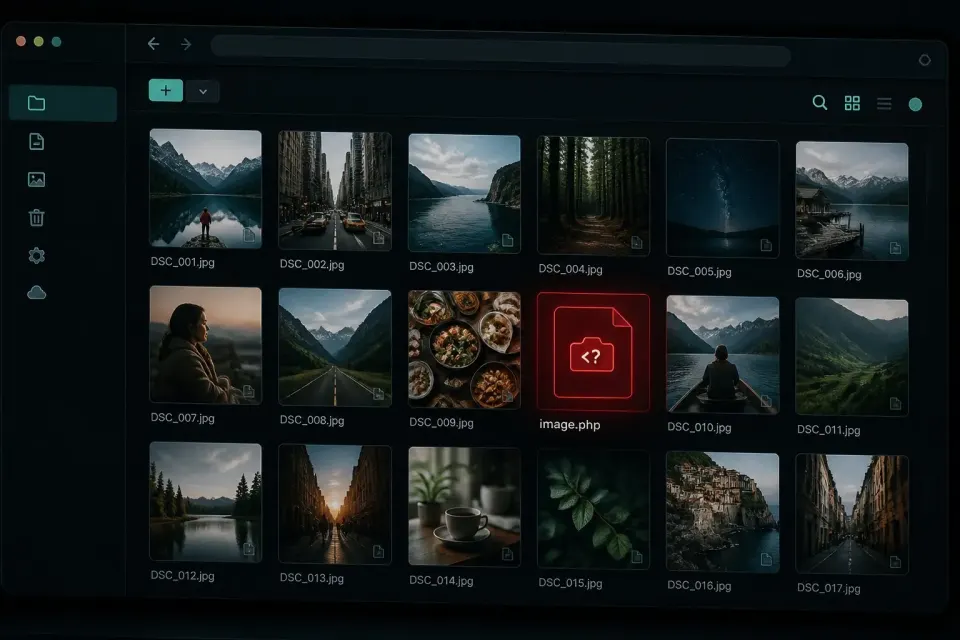
PHP-Datei im Uploads-Ordner
Der Ordner wp-content/uploads ist für Bilder, Dokumente und Mediendateien gedacht. Eine Datei mit der Endung .php sollte dort nie liegen. Finden Sie eine, gehört sie fast sicher nicht Ihnen. Der Name wirkt meist systemisch, zum Beispiel mit den Worten cache, tmp oder class, damit ein flüchtiger Blick sie durchlässt.
Datei unter Plugins, die dort nicht hingehört
Angreifer legen oft eine Datei in den Ordner eines legitimen Plugins, weil dort schon Dutzende Dateien liegen und eine mehr nicht auffällt. Deshalb liefert der Vergleich installierter Plugins mit ihren offiziellen Versionen deutlich bessere Ergebnisse als eine manuelle Prüfung.
MU-Plugins-Ordner
Den Ordner wp-content/mu-plugins lädt WordPress automatisch, vor allen anderen Plugins. Sein Inhalt erscheint in der Standard-Plugin-Liste nicht wie gewöhnliche Plugins, und viele Seitenbetreiber wissen nicht einmal, dass er existiert. Deshalb ist er ein beliebter Ort für Code, der unauffällig laufen und das Entfernen anderer Dinge überleben soll.
Geplanter Auftrag in WordPress
WordPress hat ein eigenes System geplanter Aufgaben. Ein Angreifer kann einen Auftrag einrichten, der in regelmäßigen Abständen eine schädliche Funktion aufruft. Die Folge: Die Website sendet Spam in Serien, mit Pausen, was die Entdeckung erschwert und den Hoster kurz täuschen kann. Außerdem kehrt das Problem auch nach dem Löschen der Datei zurück, wenn der geplante Auftrag selbst bleibt.
Code im Theme
Meist in einer Datei, die auf jeder Seite lädt. Der Code sieht selten lesbar aus. Meist ist es eine lange Zeichenkette aus Buchstaben und Zahlen, die erst zur Laufzeit dekodiert wird und sich über den ganzen Bildschirm zieht, ohne ein einziges erkennbares Wort. Das ist eine häufige Endform, wenn die Website über das Theme Spam sendet.
So bestätigen Sie, dass das Problem wirklich besteht
Bevor Sie etwas ändern, lohnt sich ein Nachweis und ein grobes Bild des Umfangs.
Bitten Sie zuerst den Hoster um Versandlogs. Die meisten Hosting-Firmen haben sie und geben sie auf Anfrage heraus. Daraus sehen Sie genaue Sendezeiten, die Anzahl der Nachrichten und sehr oft den Pfad zum Skript, das sie gesendet hat. Diese Angabe spart Stunden Suche und ist das Erste, was Sie verlangen sollten.
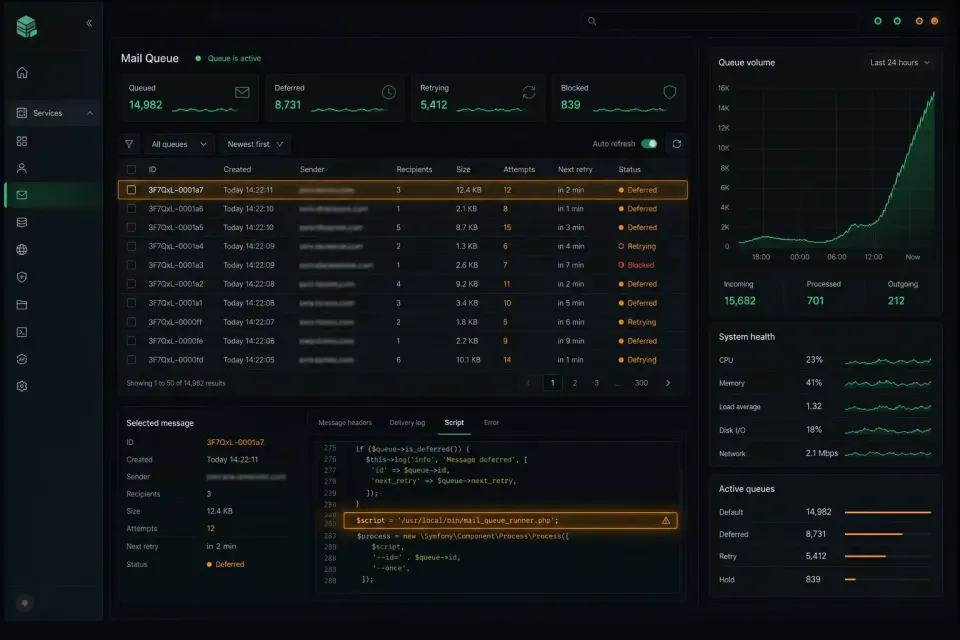
Prüfen Sie dann die Mail-Warteschlange, falls Ihr Hosting-Panel sie zeigt. Sehen Sie Tausende Nachrichten an Adressen, die Sie nie gesehen haben, ist die Bestätigung da.
Prüfen Sie auch die vollständige Benutzerliste in der WordPress-Administration, nicht nur die ersten Einträge. Ein neues Admin-Konto zu einer Zeit, als sich niemand von Ihnen angemeldet hat, ist ein klares Signal. Achten Sie auf das Registrierungsdatum jedes Kontos.
Prüfen Sie schließlich, ob Ihre Domain auf einer Mail-Blacklist gelandet ist. Dafür gibt es kostenlose Dienste, und das Ergebnis sagt, wie weit der Schaden bereits über Ihren Server hinausgeht.
Eine sinnvolle Reihenfolge
Zuerst eine Kopie erstellen
Eine vollständige Kopie von Dateien und Datenbank, auch wenn infiziert. Das ist Ihr einziger Schutz, falls bei der Bereinigung etwas schiefgeht, und die einzige Datenquelle, falls Sie später rekonstruieren müssen, was passiert ist.
Den Prozess stoppen, in dem die Website Spam sendet, bevor Sie reinigen
Ist das Konto gesperrt, ist der Versand bereits gestoppt. Ist es das nicht, lohnt es sich, ausgehende Post vorübergehend zu deaktivieren oder die Site in den Wartungsmodus zu setzen, während Sie die Quelle suchen. So stoppen Sie weiteren Schaden an der Domain-Reputation, der oft länger anhält als die Infektion selbst.
Quelle finden und entfernen
Solange die Website sendet Spam, reicht das Entfernen einer einzelnen Datei selten. Entfernen Sie das schädliche Skript, aber auch alles, was als Reserve blieb: zusätzliche Admin-Konten, geplante Aufgaben, Dateien an ungewöhnlichen Orten. Dieser Teil wird am leichtesten unterschätzt, und davon hängt ab, ob das Problem zurückkommt.
Den Eingang schließen
Aktualisieren Sie Core, Theme und alle Plugins. Entfernen Sie, was Sie nicht nutzen, denn ein inaktives Plugin mit Schwachstelle ist weiterhin verwundbar. Ändern Sie alle Passwörter: WordPress-Admin, Datenbank, Hosting-Panel, FTP. Hatte der Angreifer Zugriff, hat er diese Daten vermutlich mitgenommen, solange er drinnen war.
Dem Hoster mitteilen, was Sie gefunden haben
Eine konkrete Antwort mit Ursache und getroffenen Maßnahmen beschleunigt die Reaktivierung mehr als jedes Bitten. Wenn Sie die Logs haben, die sie selbst geliefert haben, beziehen Sie sich darauf.
Die Domain-Reputation reparieren
Diesen Schritt überspringen viele. Ist die Domain auf Blacklists gelandet, lohnt nach der Bereinigung ein Antrag auf Entfernung bei jeder Liste, auf der sie steht. Prüfen Sie außerdem, ob SPF-, DKIM- und DMARC-Einträge korrekt gesetzt sind. Sie erschweren künftig das Fälschen Ihrer Adresse und helfen, dass legitime Post wieder durchkommt.
Wie weit der Schaden über ein gesperrtes Konto hinausgeht
Wenn das Konto reaktiviert ist, denkt man leicht, die Sache sei erledigt. Das ist sie nicht, und es lohnt zu wissen, was bleibt.
Domain-Reputation hält länger als die Infektion
Große E-Mail-Anbieter führen eigene Reputationswerte für jede Domain. Dieser Wert baut sich über Monate auf und fällt in wenigen Stunden Massenversand. Die Folge: Ihre legitime Post (Angebote an Kunden, Shop-Benachrichtigungen, Bestellbestätigungen) landet im Junk, obwohl die Site längst sauber ist. Die Erholung ist schrittweise und verlangt eine Zeit lang normales, erwartbares Versandvolumen.
Kundenvertrauen
Ging Spam von Ihrer Adresse an Menschen aus Ihrem Adressbuch (und das ist nicht selten), haben sie eine Nachricht erhalten, die wirkt, als käme sie von Ihnen. Das bleibt länger im Gedächtnis als ein technisches Problem. Eine kurze, ehrliche Mitteilung an Kunden mit Erklärung, was passiert ist und was Sie getan haben, kommt meist besser an als Schweigen und die Hoffnung, niemand habe es bemerkt.
Daten, die möglicherweise abgewandert sind
Hatte der Angreifer genug Zugriff, um ein Versandskript zu platzieren, hatte er auch Zugriff auf die Datenbank. Das bedeutet Adressen, Namen, manchmal Bestelldaten Ihrer Nutzer. Es lohnt eine nüchterne Einschätzung, was in dieser Datenbank lag. Geht es um personenbezogene Nutzerdaten, kann die Pflicht zur Benachrichtigung auch eine rechtliche Sache sein, nicht nur eine Frage der Höflichkeit.
Zeit, die Sie nicht eingeplant hatten
Das ist der banalste und in der Praxis oft teuerste Teil. Ein oder zwei Tage Schriftwechsel mit dem Hoster, Dateisuche und Erklärungen an Kunden kosten meist mehr als ein Jahr Überwachung, die das Problem rechtzeitig gefangen hätte.
Was Sie nicht tun sollten
Wechseln Sie nicht sofort den Hoster. Ein Umzug, während die Website Spam sendet, überträgt nur das Problem, und Sie verlieren unterdessen die Logs, die Ihre nützlichste Spur waren.
Stellen Sie kein altes Backup blind wieder her. Wissen Sie nicht, wann die Infektion begann, stellen Sie vermutlich eine schon infizierte Site wieder her und verlieren zusätzlich Inhalte aus der Zwischenzeit. Zuerst die Zeitlinie, dann die Entscheidung über das Backup.
Installieren Sie nicht fünf Sicherheits-Plugins auf einmal. Keines davon entfernt Code, der schon da ist, und mehr Plugins für dieselbe Aufgabe bedeuten eine langsamere Site und mögliche Konflikte.
Löschen Sie keine Dateien, bevor Sie gesehen haben, was darin steht. Der Inhalt einer schädlichen Datei sagt oft, wann sie platziert wurde und durch welches Loch, und das ist Information, ohne die Sie die Folge beheben und auf die Wiederholung warten.
Lassen Sie die Site nicht wochenlang im Wartungsmodus, während Sie überlegen. Längere Abwesenheit vom Netz zieht auch Suchpositionen nach unten, sodass zum technischen Problem ein Marketingproblem kommt.
So verhindern Sie eine Wiederholung
Eine Site, die einmal in der Situation war, dass die Website sendet Spam, hat höhere Chancen, erneut angegriffen zu werden, teils weil sie bereits auf Listen automatisierter Skripte steht.
Regelmäßige Updates schließen den Großteil der Einstiege, weil die meisten Angriffe längst gepatchte Lücken treffen. Starke, einzigartige Passwörter mit Zwei-Faktor-Anmeldung entfernen den zweithäufigsten Einstieg. Das Verbot der PHP-Ausführung im Uploads-Ordner auf Serverebene macht eine ganze Klasse solcher Skripte unbrauchbar, selbst wenn eine Datei irgendwie landet.
Am wichtigsten ist regelmäßige, automatische Überwachung. Eine Spam-Kampagne läuft oft in Serien mit Pausen und geht zwischen zwei manuellen Prüfungen leicht unter. Ein System, das täglich den Zustand von Dateien und Datenbank mit dem vorherigen vergleicht, bemerkt ein neues Skript, bevor der Hoster tausend gesendete Nachrichten bemerkt.
Ein erster Schritt, der nichts kostet
Wenn Sie vermuten, dass die Website sendet Spam, können Sie die gehackte Website auf Spam-Spuren prüfen lassen: der Check durchsucht den öffentlich erreichbaren Inhalt nach bekannten Malware-Mustern und verdächtigen Elementen. Kein Konto, keine Installation, meist unter einer Minute.
Es lohnt Klarheit darüber, was diese Prüfung nicht kann. Sie sieht nur, was öffentlich über das Internet erreichbar ist. Ein Versandskript, das in einer Datei auf dem Server auf den Aufruf wartet, ist nicht öffentlich sichtbar, also findet eine Fernprüfung es nicht. Ein sauberes Ergebnis ist ein gutes Zeichen, aber bei diesem Problem liefert nur die Prüfung von Dateien und Datenbank auf der Site selbst eine zuverlässige Antwort.
Ist das Konto bereits gesperrt oder haben Sie vom Hoster die Bestätigung, dass die Site Post sendet, die Sie nicht geschickt haben, dann sofort Hilfe bei gehackter Website anfordern. Senden Sie die Adresse der Website und die E-Mail vom Hoster. Dringende Fälle gehen vor regulären Anfragen, denn jeder Tag Sperrung bedeutet verlorene Besucher und weiteren Schaden an der Domain-Reputation.