Meine Website wurde gehackt: was zuerst tun und in welcher Reihenfolge
Es gibt einen Moment, den jeder Website-Betreiber behält. Sie öffnen Ihre Seite und sehen statt Ihrer Inhalte fremden Inhalt, oder Sie bekommen eine Nachricht vom Hoster, oder jemand meldet, dass die Site ihn an einen seltsamen Ort führt. Der erste Gedanke ist immer derselbe, und immer in Panik: meine Website wurde gehackt, was tue ich zuerst.
Kurz gesagt: löschen Sie nicht in Panik. Machen Sie ein Backup, ändern Sie Passwörter, bestätigen Sie das Symptom, dann erst bereinigen Sie in der richtigen Reihenfolge.
Wenn Sie jetzt dort sind, zuerst eine Sache. Löschen Sie nicht sofort alles, was Sie sehen. Panisches Löschen ist der häufigste Fehler und verschlimmert die Lage fast immer, denn Sie verlieren die Spur, wie der Angreifer hineinkam, und manchmal löschen Sie auch einen Teil der Site, der noch in Ordnung war. In diesem Text führen wir Sie durch eine ruhige, erprobte Schrittfolge: was in der ersten Stunde zu tun ist, wie Sie bestätigen, was wirklich passiert, in welcher Reihenfolge Sie bereinigen und wann es sinnvoll ist, den Auftrag jemandem zu überlassen, der das jeden Tag macht.
Zuerst durchatmen: der Schaden läuft Ihnen selten davon
Das klingt nach leerem Rat, ist es aber nicht. Der größte Schaden durch einen Hack entsteht nicht in der ersten Stunde. Er entsteht über die Tage, während das Problem ungelöst bleibt oder jemand in Eile einen zweiten Fehler auf den ersten setzt. Der Angreifer hat meist schon getan, was er wollte. Ihre Aufgabe jetzt ist nicht, in der Sekunde zu reagieren, sondern genau zu reagieren.
Was dringend ist: weiteren Schaden stoppen und Beweise sichern. Was nicht dringend ist und was Sie in Panik nicht tun sollten: unwiderrufliches Löschen. Der Unterschied zwischen diesen beiden Dingen ist der ganze Sinn dieses Textes.
Bevor Sie irgendetwas anfassen, lohnt es sich, auf Papier oder in einer Notiz genau festzuhalten, was Sie sehen. Welches Symptom, wann Sie es zuerst bemerkt haben, ob andere es sehen oder nur Sie, von welchem Gerät. Diese Angaben helfen später bei der Bereinigung und im Gespräch mit dem Hoster oder mit jemandem, der Ihnen hilft.
Die erste Stunde: was der Reihe nach zu tun ist
Wenn Ihre Website gehackt wurde, zählt in den ersten Stunden vor allem Ruhe.
Dieser Abschnitt ist eine Abfolge, die für fast jeden Fall Sinn ergibt. Sie müssen kein Technikexperte sein, um sie durchzugehen.
Machen Sie eine vollständige Kopie vor jeder Änderung
Das ist der wichtigste erste Schritt und der am häufigsten übersprungene. Kopieren Sie alle Dateien und die Datenbank, auch wenn die Site infiziert ist. Diese Kopie ist Ihr einziger Schutz, wenn bei der Bereinigung etwas schiefgeht, und die einzige Datenquelle, wenn Sie später rekonstruieren müssen, was wann passiert ist.
Am einfachsten geht die Kopie über das Hosting-Panel: zippen Sie den ganzen Ordner, in dem die Site liegt, und exportieren Sie die Datenbank separat. Wenn Sie ein funktionierendes Backup-Plugin haben, ist das auch in Ordnung: vorausgesetzt, das Backup liegt außerhalb der Site selbst, nicht auf demselben kompromittierten Server.
Ändern Sie die wichtigen Passwörter
Ändern Sie sofort das Passwort für die WordPress-Administration, für die Datenbank, für das Hosting-Panel und für den FTP-Zugang. Wenn der Angreifer über ein gestohlenes Passwort hineinkam, schließt das den einfachsten Rückweg. Wenn er anders hineinkam, schadet die Passwortänderung trotzdem nicht.
Wichtiger Hinweis: Eine Passwortänderung ungültigt nicht immer bereits offene Sitzungen. Wenn der Angreifer ein Login-Cookie gestohlen hat und nicht nur das Passwort, kann er immer noch drinnen sein. Deshalb lohnt es sich nach der Passwortänderung, alle aktiven Sitzungen zu beenden: dazu kommen wir etwas später.
Stellen Sie fest, was genau Sie sehen
Unterschiedliche Symptome bedeuten Unterschiedliches und führen zu einem anderen ersten Schritt. Prüfen Sie, welcher Fall der Ihre ist:
- Die Site leitet Besucher auf fremde Seiten um, oft nur mobil oder nur aus der Suche.
- In den Suchergebnissen erscheint Spam in einer Fremdsprache, Apotheken, Glücksspiel.
- Google oder der Browser zeigt eine Warnung, dass die Site möglicherweise gehackt ist.
- Der Hoster hat eine Missbrauchsmeldung geschickt oder das Konto gesperrt.
- Sie können sich nicht in die Administration einloggen.
- Die Site ist sichtbar verändert, mit eingeschleustem Inhalt oder einer Nachricht des Angreifers.
Schreiben Sie auf, welcher Fall der Ihre ist, denn das bestimmt den nächsten logischen Schritt. Manche dieser Fälle sind dringender als andere, und manche brauchen einen besonderen Ansatz.
Falls möglich, beschränken Sie den Zugang zur Site vorübergehend
Wenn die Site aktiv Schaden anrichtet, Besucher umleitet oder Spam sendet, ist es sinnvoll, sie vorübergehend in den Wartungsmodus zu setzen oder den Zugang zu beschränken, während Sie die Ursache suchen. So stoppen Sie weiteren Reputationsschaden, der die Infektion selbst überdauern kann. Das ist kein Pflichtschritt für jeden Fall, aber klug, wenn Schaden gerade läuft.
Wie Sie bestätigen, dass die Website wirklich gehackt wurde
Ob Ihre Website wirklich gehackt wurde, lässt sich in wenigen Minuten prüfen.
Manchmal ist das, was wie ein Hack aussieht, keiner: sondern ein Plugin-Fehler, eine abgelaufene Domain, ein Hosting-Problem oder eine schlechte Einstellung. Bevor Sie in die Bereinigung gehen, lohnt es sich zu bestätigen, dass wirklich ein Einbruch vorliegt.
Prüfen Sie, wie die Site für einen Fremden aussieht
Öffnen Sie ein anonymes Browserfenster, um Login-Cookies zu entfernen. Tippen Sie die Adresse dann nicht direkt ein: suchen Sie den Seitennamen bei Google und klicken Sie auf das Ergebnis. Viele Infektionen aktivieren sich nur, wenn der Besucher aus der Suche kommt; dieser Schritt zeigt, was das direkte Öffnen nicht zeigt. Wiederholen Sie dasselbe am Telefon, denn ein großer Teil der Angriffe zielt genau auf mobile Nutzer.
Schauen Sie in die Google Search Console
Wenn Search Console eingerichtet ist, sehen Sie dort, ob Google ein Sicherheitsproblem gemeldet hat und welcher Art genau. Das spart viel Zeit, denn oft zeigt es auch die konkreten Adressen, an denen das Problem gefunden wurde. Wenn Sie keine Search Console haben, ist jetzt der Moment, sie einzurichten: das ist der einzige Kanal, über den Google direkt mit Ihnen über solche Dinge kommuniziert.
Prüfen Sie die Benutzerliste und kürzliche Änderungen
Öffnen Sie in der Administration die vollständige Benutzerliste und gehen Sie sie ganz durch, nicht nur die ersten Einträge. Ein neues Administratorkonto, angelegt zu einer Zeit, in der sich niemand von Ihnen angemeldet hat, ist ein klares Zeichen. Achten Sie auf das Registrierungsdatum. Ebenso: Wenn Dateien zu einer Zeit geändert wurden, in der niemand etwas angerührt hat, ist das eine Spur.
Machen Sie eine kostenlose Fernprüfung
Bevor Sie tiefer einsteigen, gibt eine kostenlose Fernprüfung ein schnelles Bild, ob von außen etwas Verdächtiges sichtbar ist. Sie prüft den öffentlich erreichbaren Inhalt der Site und sucht bekannte Malware-Muster, versteckte Skripte und Weiterleitungen. Kein Konto, keine Installation, fertig in unter einer Minute. Die Grenze: Sie sieht nur, was öffentlich ist: ein sauberes Ergebnis ist also kein Beweis, dass alles in Ordnung ist. Ein verdächtiges Ergebnis bestätigt das Problem aber schnell.
In welcher Reihenfolge eine gehackte Website bereinigt wird
Bei einer gehackten Website ist die Reihenfolge wichtiger als die Geschwindigkeit.
Wenn Sie bestätigt haben, dass die Website gehackt wurde und noch einen klaren Bereinigungsplan brauchen, hier die Reihenfolge, die die Chance verringert, etwas kaputtzumachen oder zu übersehen.
Zuerst den Umfang feststellen
Prüfen Sie, wie viel wirklich betroffen ist. Eine Seite oder die ganze Site. Passiert es allen Besuchern oder nur einem Teil. Ist nur diese Site betroffen oder auch andere Sites auf demselben Hosting-Konto. Dieses Bild sagt Ihnen, ob Sie eine eingeschleuste Codezeile suchen oder etwas, das tiefer eingedrungen und sich ausgebreitet hat.
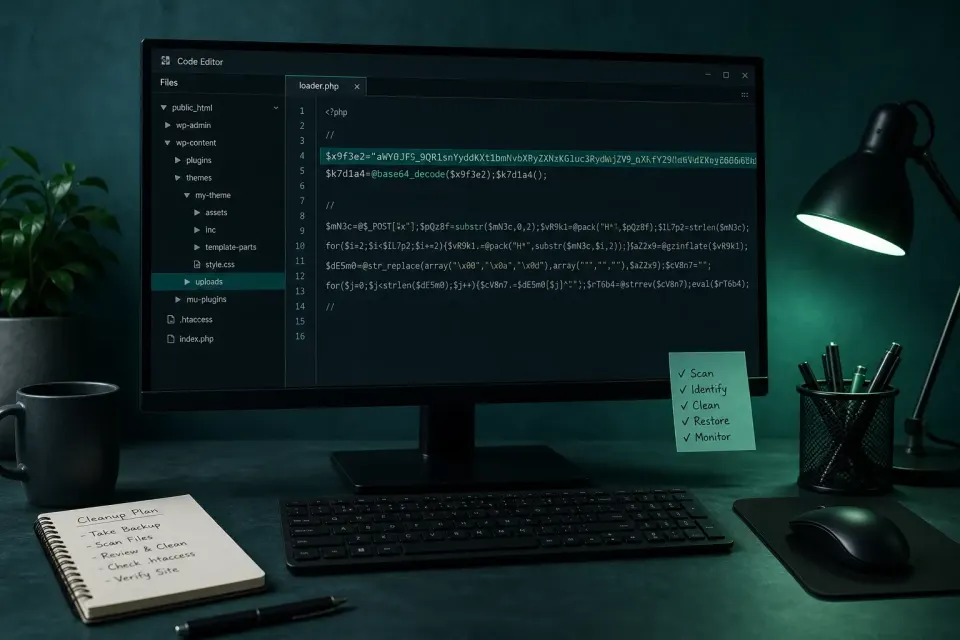
Maliziösen Code finden und entfernen
Maliziöser Code versteckt sich am häufigsten an wenigen Stellen. Im Theme, meist in einer Datei, die auf jeder Seite geladen wird. In der Datenbank, in Feldern, die bei jeder Anfrage geladen werden. Im Uploads-Ordner als PHP-Datei, die dort nichts zu suchen hat. Im mu-plugins-Ordner, den WordPress automatisch lädt und nicht wie ein normales Plugin anzeigt. Und in der htaccess-Datei als Weiterleitungsregeln.
Der Code sieht selten lesbar aus. Häufiger ist es eine lange Kette aus Buchstaben und Zahlen ohne ein einziges erkennbares Wort, die sich erst zur Ausführungszeit dekodiert. Wenn Sie eine Datei öffnen und eine Zeile sehen, die über den ganzen Bildschirm geht, ist das fast sicher er. Bevor Sie ihn löschen, schauen Sie, was darin steht: Datum und Inhalt verraten oft, wann er gesetzt wurde und durch welches Loch.
Schließen Sie den Eingang, durch den der Angreifer kam
Das ist der Schritt, der am häufigsten übersprungen wird: und von dem abhängt, ob das Problem zurückkommt. Code entfernen ohne den Eingang zu schließen kauft Ihnen ein paar Tage. Den Eingang schließen heißt: alles Veraltete aktualisieren, ungenutzte Plugins und Themes entfernen und prüfen, dass kein schwaches Passwort im Spiel war. Die meisten Angriffe kommen genau durch diese drei Löcher.
Prüfen Sie, was als Reserve übrig blieb
Angreifer lassen in der Regel mehr als einen Eingang, weil sie damit rechnen, dass der erste gefunden wird. Das kann ein zusätzliches Administratorkonto mit harmlosem Namen sein, eine Backdoor-Datei an ungewöhnlicher Stelle oder ein geplanter Auftrag, der den Code einige Tage später erneut setzt. Wenn Sie das nicht prüfen, kehrt die Infektion zurück und Sie haben keine Erklärung warum.
Alle Sitzungen beenden und Sicherheitsschlüssel rotieren
Zum Schluss beenden Sie alle aktiven Sitzungen und ändern die Sicherheitsschlüssel, die WordPress für Login-Cookies nutzt. Damit werfen Sie den Angreifer auch dann heraus, wenn er früher ein Cookie gestohlen hat und nicht nur das Passwort. Das ist der letzte Schritt, der die Tür hinter Ihnen schließt.
Warum gerade Ihre Website im Visier war
Eine gehackte Website ist für Angreifer selten persönlich gemeint.
Fast jeder, der zum ersten Mal einen Hack erlebt, stellt dieselbe Frage: warum ich. Die Site hat wenig Traffic, verkauft nichts Teures, hält keine vertraulichen Daten. Die Antwort: Dem Angreifer war meist persönlich egal, wer Sie sind.
Ein riesiger Teil der Angriffe auf WordPress-Sites ist nicht gezielt. Automatisierte Skripte durchsuchen das Internet und prüfen Site für Site auf bekannte Schwächen. Finden sie eine, nutzen sie sie und gehen zur nächsten Site auf der Liste. Ihnen ist egal, was Ihre Site macht. Ihnen ist wichtig, was Ihr Server für sie tun kann. Und ein Server kann Spam von einer Adresse mit sauberer Historie senden, eine Fake-Seite zum Datendiebstahl hosten, Besucher zu Werbung umleiten oder einfach eine von Hunderten infizierter Sites sein, die gemeinsam etwas Größeres machen.
Deshalb sollten Sie sich nicht besonders anvisiert fühlen: aber auch nicht damit trösten, dass es ein Zufall war, der sich nicht wiederholt. Dieselbe Schwäche, die das erste Skript durchließ, lässt auch das nächste durch, wenn sie nicht geschlossen wird. Deshalb ist der Abschnitt zur Vorbeugung am Ende dieses Textes genauso wichtig wie die Bereinigung selbst.
Wie lange dauert es, bis die Site wieder normal ist
Das fragen alle, und die ehrliche Antwort hängt von mehreren Dingen ab. Die Bereinigung selbst, wenn man weiß, wo man sucht, ist oft Arbeit von wenigen Stunden bis ein oder zwei Tage. Aber die Rückkehr in den völlig normalen Zustand ist mehr als das Entfernen des Codes.
Wenn Google eine Warnung gezeigt hat, braucht deren Entfernung nach der Bereinigung einen eigenen Antrag auf erneute Prüfung: Google antwortet innerhalb weniger Tage bis zwei Wochen. Wenn die Domain auf E-Mail-Blacklists gelandet ist, ist die Reputationserholung schrittweise und erfordert eine Zeit lang normales Mailvolumen. Wenn die Site wegen Spam-Inhalten in den Suchrankings abgerutscht ist, kommt auch das über Wochen zurück, nicht auf einmal.
Deshalb ist der schnellste Weg zurück zur Normalität, den Job beim ersten Mal gründlich zu machen, nicht in Eile: denn jeder Fehler verlängert genau diese langsameren Erholungsprozesse. Besser einen zusätzlichen Tag für die Bereinigung als einen Monat für die Folgen der Hast.
Sonderfall: Ich kann mich nicht einloggen
Wenn Ihr Symptom ist, dass Sie nicht in die Administration kommen, ist die Reihenfolge etwas anders. Es kann ein geändertes Passwort sein, gesperrter Zugang, ein bösartiges mu-plugin, eine beschädigte htaccess oder eine umgeleitete Login-Seite.
Setzen Sie das Hosting-Konto nicht blind zurück. Greifen Sie zuerst über das Hosting-Panel auf die Dateien zu. Benennen Sie verdächtige Drop-in-Dateien um, falls vorhanden. Prüfen Sie htaccess. Erst dann, wenn nötig, setzen Sie das Passwort direkt in der Datenbank zurück. Ein abruptes Zurücksetzen des ganzen Kontos kann auch die Spuren löschen, die Sie brauchen, um zu verstehen, was passiert ist.
Was Sie auf keinen Fall tun sollten
Diese fünf Fehler werden am häufigsten gemacht, und jeder kann ein lösbares Problem in ein viel größeres verwandeln.
Löschen Sie nicht alles, was verdächtig wirkt
Wenn Sie Dateien löschen, bevor Sie gesehen haben, was darin steht, verlieren Sie die einzige Spur, wie der Angreifer hineinkam. Ohne das beheben Sie die Folge und warten auf die Wiederholung. Immer zuerst ansehen, dann entfernen.
Installieren Sie WordPress nicht über die bestehende Installation neu
Das klingt logisch, löst in den meisten Fällen aber nichts. Eine Neuinstallation ersetzt die Core-Dateien, während maliziöser Code fast immer im Theme, in Plugins, im Uploads-Ordner oder in der Datenbank sitzt. Genau das sind die Orte, die eine Neuinstallation nicht anfasst.
Stellen Sie kein altes Backup blind wieder her
Ein Backup hilft, aber nur wenn Sie wissen, wann die Infektion begann. Stellen Sie eine Kopie von vor einer Woche wieder her und der Code wurde vor einem Monat eingeschleust, haben Sie eine infizierte Site wiederhergestellt und zugleich alle Inhalte aus der Zwischenzeit verloren. Zuerst die Zeitlinie klären, dann über das Backup entscheiden.
Installieren Sie nicht auf einmal einen Haufen Sicherheits-Plugins
Fünf Plugins, die denselben Job machen, bedeuten nicht mehr Schutz. Sie bedeuten eine langsamere Site, mögliche Konflikte und fünf Stellen zum Überwachen. Außerdem entfernt kein Sicherheits-Plugin, das nach dem Einbruch installiert wird, Code, der schon da ist.
Wechseln Sie nicht im ersten Moment den Hoster
Eine infizierte Site auf einen neuen Server zu ziehen überträgt nur das Problem: und Sie verlieren unterwegs die Logs, die Ihre nützlichste Spur waren. Zuerst bereinigen, dann über einen Umzug nachdenken, falls er überhaupt nötig ist.
Wann es sinnvoll ist, Hilfe zu rufen
Nicht jeder Fall ist zum Alleine-Lösen, und das ist in Ordnung. Es lohnt sich, über Hilfe nachzudenken, wenn Sie in einer dieser Situationen stecken.
Wenn Sie überhaupt nicht mehr in die Site kommen, weil der Zugang weggenommen wurde. Wenn das Hosting-Konto gesperrt ist, die Uhr tickt und Sie Besucher und Reputation verlieren. Wenn Sie schon einmal bereinigt haben und die Infektion zurückkam: ein Backdoor blieb unentdeckt. Wenn es um einen Shop oder eine Site geht, von der Einkommen abhängt, wo jede Stunde Ausfall kostet. Oder einfach, wenn dieser Text sagt: Der Job ist größer, als Sie selbst machen wollen.
Das ist keine Schande. Eine gehackte Website zu bereinigen geht schneller und sicherer, wenn es jemand macht, der das jeden Tag tut und weiß, wo er suchen muss: weil er dieselben Muster schon hundertmal gesehen hat.
Es gibt auch einen praktischen Grund, warum fachliche Hilfe oft günstiger ausfällt als das Alleine-Lösen, auch wenn es auf den ersten Blick umgekehrt wirkt. Die Zeit, die Sie mit Dateisuche, widersprüchlichen Foren-Tipps und der Angst verbringen, etwas übersehen zu haben, ist meist mehr wert als der Preis einer Bereinigung. Und wenn Sie dabei einen Fehler auf den bestehenden setzen: etwa die falsche Datei löschen oder ein infiziertes Backup wiederherstellen: addiert sich die Behebung dieses Fehlers zum Originalproblem. Eine nüchterne Einschätzung der eigenen Zeit und des eigenen Wissens ist Teil der Entscheidung, keine Schwäche.
Wie Sie verhindern, dass sich das wiederholt
Damit die Website nicht erneut gehackt wird, muss die Eintrittsstelle geschlossen werden.
Wenn die erste Panik vorbei ist und die Site wieder läuft, kommt der Teil, den die meisten überspringen: und der für späteren Frieden am wichtigsten ist. Eine Site, die einmal gehackt wurde, hat höhere Chancen, erneut angegriffen zu werden: teils weil sie schon auf Listen automatisierter Skripte steht, teils weil die ursprüngliche Ursache oft ungelöst bleibt.
Drei Dinge machen den größten Unterschied. Regelmäßige Updates von Core, Theme und allen Plugins, denn die meisten Angriffe zielen auf längst gepatchte Lücken: nur auf Sites, wo niemand den Patch eingespielt hat. Starke, einzigartige Passwörter mit Zwei-Faktor-Login, wodurch der zweithäufigste Eingang schließt. Und regelmäßige automatische Überwachung, die Änderungen fängt, die niemand absichtlich gemacht hat: nach Plan, nicht wenn Sie sich zufällig erinnern.
Der letzte Punkt ist genau wegen allem oben Beschriebenen am wichtigsten. Wenn maliziöser Code unsichtbar für den Betreiber bleiben will, ist die einzige zuverlässige Verteidigung etwas, das statt Ihnen schaut: regelmäßig und automatisch: und den aktuellen Zustand mit dem vorherigen vergleicht.
Ein erster Schritt, den Sie sofort machen können
Wenn Sie bis hierher gekommen sind und noch unsicher sind, wo Sie stehen, muss der erste Schritt nichts kosten. Wer eine gehackte Website prüfen lassen will, bekommt in unter einer Minute einen Blick auf den öffentlich erreichbaren Inhalt: bekannte Malware-Muster, versteckte Skripte und verdächtige Weiterleitungen. Kein Konto, keine Installation.
Es lohnt sich, ihre Grenze zu kennen. Diese Prüfung sieht nur, was über das Internet öffentlich erreichbar ist. Wenn der Code in einer Datei oder der Datenbank versteckt ist, findet sie ihn nicht. Ein sauberes Ergebnis ist ein gutes Zeichen, aber für eine zuverlässige Antwort braucht es den Blick auf die Dateien und die Datenbank auf der Site selbst.
Wenn die Lage ernst ist, wenn Sie nicht in die Site kommen, wenn das Konto gesperrt ist, oder wenn Sie sich einfach nicht selbst damit beschäftigen wollen, holen Sie sich Hilfe bei gehackter Website. Senden Sie die Adresse der Website und eine kurze Beschreibung, was passiert. Dringende Fälle gehen vor regulären Anfragen, denn bei einer gehackten Website bedeutet jeder Tag verlorene Besucher und weiteren Schaden.