Hoster sperrte Account wegen Missbrauch: 60 Minuten
Die E-Mail kommt meist ohne Vorwarnung und ohne Einleitung. Darin steht, dass von Ihrem Account ungewöhnliche Aktivität festgestellt wurde, am häufigsten Massenversand von Post, und dass der Account vorübergehend gesperrt ist. Die Website ist in diesem Moment bereits unerreichbar, und Sie haben keine Ahnung, worum es geht, denn Sie haben keine einzige E-Mail gesendet und nichts Ungewöhnliches getan.
Kurz gesagt: eine Sperre wegen Missbrauch bedeutet in den meisten Fällen, dass eine gehackte Website auf Ihrem Konto Spam sendet. Reihenfolge: Logs vom Hoster anfordern, Skript und alle Reservezugänge finden und entfernen, die Lücke schließen, dann erst die Reaktivierung mit konkreter Beschreibung beantragen.
Wenn Ihr Hoster Account wegen Missbrauch gesperrt hat, bedeutet das fast immer eines: jemand anderes nutzt Ihren Server, meist über eine gehackte Website. In diesem Text erklären wir, warum der Hoster so scharf reagiert, wie Sie die Ursache schnell finden, in welcher Reihenfolge Sie das Problem lösen und wie Sie mit dem Hoster sprechen, damit der Account so schnell wie möglich zurückkommt.
Warum der Hoster mit Sperre reagiert, nicht mit Verwarnung
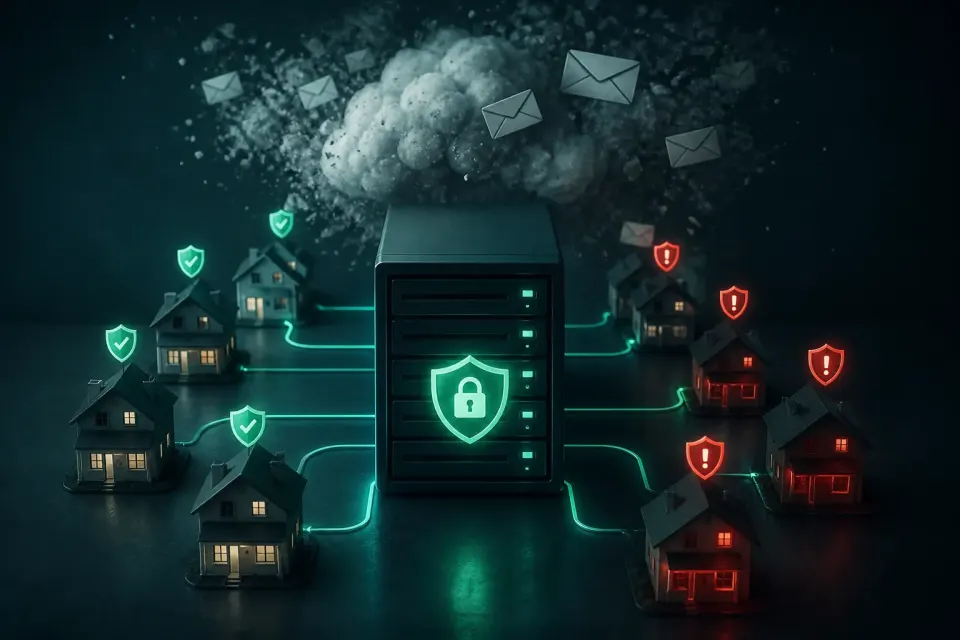
Der Hoster sperrt einen Account wegen Missbrauch, um die IP-Reputation aller anderen Kunden zu schützen.
Die erste Reaktion ist oft Ärger auf den Hoster. Es wirkt wie eine übertriebene Strafe, besonders wenn Sie nicht merken, dass Sie überhaupt etwas falsch gemacht haben. Aus Sicht des Hosters ist es jedoch keine Übertreibung, sondern Notwendigkeit.
Shared-Hosting-Server teilen dieselbe IP-Adresse oder denselben Adressbereich für eine große Zahl von Websites. Wenn ein Account auf diesem Server massenhaft Spam sendet, kann der gesamte Adressbereich auf Blacklists landen, die große E-Mail-Anbieter nutzen. Das bedeutet, dass alle anderen Kunden auf demselben Server plötzlich keine legitime Post mehr zustellen können, obwohl sie selbst nichts getan haben.
Eine IP-Adresse von einer solchen Liste zu bekommen, ist ein langwieriger Prozess, der Wochen dauern kann. Deshalb hat der Hoster nicht den Luxus zu warten und zu fragen. Die Sperre ist der schnellste Weg, die Quelle zu stoppen, und deshalb kommt sie fast immer vor dem Gespräch. Wenn Sie das verstehen, fällt es leichter, die Lösung ohne vergeudete Energie auf Ärger anzugehen, denn der Hoster schützt tatsächlich Sie und die anderen Kunden.
Was meist die echte Ursache ist
Wenn der Hoster den Account wegen Missbrauch gesperrt hat, steckt fast immer eine gehackte Website dahinter.
Die Sperre ist Folge, nicht Ursache. Damit der Account zurückkommt und aktiv bleibt, müssen Sie finden, was die Aktivität wirklich ausgelöst hat, wegen der Sie gesperrt wurden. In der großen Mehrheit der Fälle handelt es sich um eines der Folgenden.
Gehackte Website, die Spam sendet
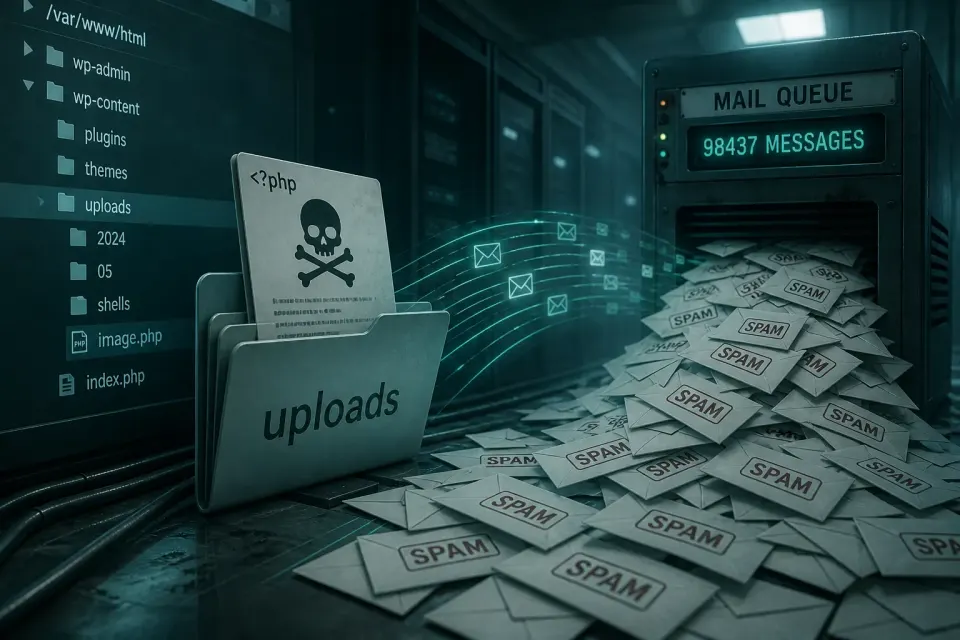
Der häufigste Fall. Der Angreifer hat über eine Lücke ein Skript platziert, das massenhaft Post von Ihrem Server sendet. Ihr Server ist interessant, weil er eine saubere Historie hat, sodass Spam von dort Filter besser passiert als Spam von bereits gemeldeten Servern. Ihre gute Reputation ist das, was der Angreifer verbraucht. Mehr dazu, wenn die Website Spam-E-Mails sendet.
Verwundbares Kontaktformular
Ein schlecht geschriebenes oder schlecht konfiguriertes Kontaktformular kann missbraucht werden, um Post an beliebige Adressen mit beliebigem Inhalt zu senden. Das passiert auch ohne klassisches Hacken der Website, einfach durch Missbrauch des Formulars selbst, und oft auf Sites, wo das Formular von Hand ohne Schutz geschrieben wurde.
Kompromittierter Account
Wenn jemand über ein gestohlenes Passwort Zugang zu Ihrem Hosting- oder FTP-Account bekommen hat, kann er alles platzieren, einschließlich Versandskripten. Das passiert oft, wenn dasselbe Passwort an mehreren Stellen genutzt wurde und bei einem anderen Dienst geleakt ist. Es lohnt sich zu wissen, dass das Passwort nicht von Ihrer Website leaken muss, um dort missbraucht zu werden. Es reicht, dass Sie dasselbe Passwort bei einem Dienst genutzt haben, der gehackt wurde: und diese Kombination aus Adresse und Passwort wird dann automatisch auf Tausenden anderer Stellen ausprobiert, einschließlich Ihres Hostings.
Ressourcenüberschreitung ohne böse Absicht
Seltener muss die Sperre nicht wegen Spam sein, sondern weil die Website weit mehr Ressourcen verbraucht, als der Tarif erlaubt. Das kann ein schlecht geschriebenes Plugin sein, ein Angriff, der die Site überlastet, oder ein plötzlicher Besucheranstieg. Die Missbrauchs-E-Mail sagt meist klar, worum es geht: lesen Sie sie sorgfältig.
Eine andere Website auf demselben Account
Wenn Sie auf demselben Hosting-Account mehrere Websites halten, muss die Quelle des Problems nicht die Site sein, die Sie zuerst geprüft haben. Eine Infektion von einer Site geht leicht auf die anderen über, wenn sie denselben Speicherplatz teilen, und das Versandskript kann auf jeder von ihnen liegen. Deshalb müssen Sie bei der Suche nach der Ursache alle Sites auf dem Account prüfen, nicht nur die Hauptseite. Das ist ein häufiger Grund, warum ein Betreiber eine Site bereinigt und die Sperre sich wiederholt: weil die echte Quelle auf einer anderen, vergessenen Site desselben Accounts lag.
Warum ausgerechnet Ihr Server jemandem interessant ist
Betreiber kleinerer Sites sind fast immer überrascht, wenn sie hören, dass ihr Server missbraucht wurde. Die Site hat wenig Besuch, verkauft nichts Besonderes: warum sollte jemand sie zum Spamversand nutzen.
Die Antwort ist, dass dem Angreifer Ihr Inhalt egal ist, sondern was Ihr Server tun kann. Spam von bekannten, bereits gemeldeten Servern landet sofort im Junk. Spam von einer Domain, die jahrelang keine einzige Meldung hatte, passiert Filter viel besser. Ihre saubere Historie ist genau das, was der Angreifer nutzt und verbraucht, bis sie verbraucht ist. Wenn sie verbraucht ist, geht er weiter zum nächsten sauberen Server, und Ihnen bleibt eine Domain mit ruinierter Reputation und ein gesperrter Account.
Deshalb sollten Sie sich nicht besonders anvisiert fühlen. Automatisierte Skripte wählen einen Server danach, ob sie Zugang haben, nicht danach, wessen er ist. Aber Sie sollten sich auch nicht damit trösten, dass es Zufall war, denn dieselbe Lücke, die das erste Skript durchgelassen hat, lässt auch das nächste durch, bis sie geschlossen wird.
So finden Sie die Quelle schnell
Zeit ist hier wichtig, denn jeder Tag Sperre bedeutet verlorene Besucher und weiteren Reputationsschaden. Hier ist der schnellste Weg zur Ursache.
Fordern Sie Logs vom Hoster an
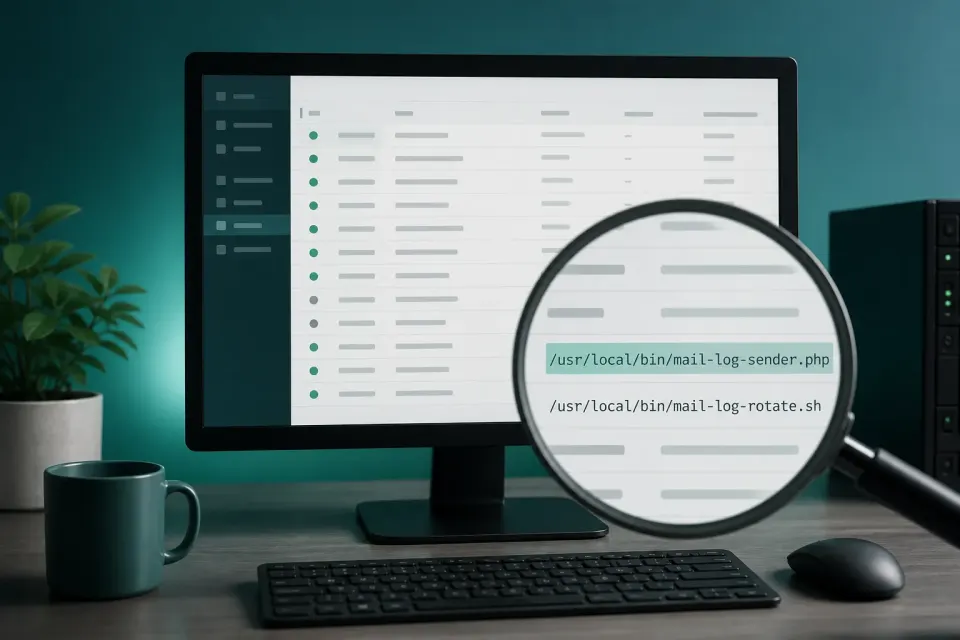
Das ist der erste und wichtigste Schritt. Die meisten Hosting-Firmen haben Logs zu Postversand und Zugriff und geben sie auf Anfrage heraus. Daraus sehen Sie die genaue Zeit der Aktivität, den Umfang und sehr oft den Pfad zum Skript, das das Problem ausgelöst hat. Diese eine Information spart Ihnen Stunden blindes Suchen. Wenn Sie dem Hoster schreiben, fordern Sie diese Logs sofort an.
Prüfen Sie die Warteschlange für ausgehende Post
Wenn Ihr Hosting-Panel eine Warteschlange für ausgehende Post anzeigt, schauen Sie hinein. Wenn Sie Tausende E-Mails sehen, die auf Zustellung an Adressen warten, die Sie nie gesehen haben, bestätigt das, dass der Server Spam sendet, und zeigt oft auch, von welchem Skript.
Prüfen Sie verdächtige Dateien
Das Versandskript versteckt sich am häufigsten als PHP-Datei im Uploads-Ordner, wo ausführbarer Code nicht hingehört, oder als Datei unter Plugins, die dort nicht hingehört, oder im mu-plugins-Ordner. Wenn Sie einen Pfad aus den Logs haben, gehen Sie direkt dorthin. Wenn nicht, sind diese Stellen die ersten, wo Sie hinschauen sollten.
Prüfen Sie die Benutzerliste
Ein neuer Administrator-Account, den Sie nicht angelegt haben, ist ein klares Zeichen, dass jemand Zugang hatte. Gehen Sie die gesamte Benutzerliste durch und achten Sie auf Registrierungsdaten.
In welcher Reihenfolge Sie das Problem lösen
Ein wegen Missbrauch gesperrter Account wird erst freigegeben, wenn die Ursache wirklich beseitigt ist.
Wenn der Hoster den Account wegen Missbrauch gesperrt hat, ist die Reihenfolge der Lösung etwas anders als bei einer gewöhnlichen Bereinigung, weil Sie zusätzlich das Ziel haben, den Account zurückzubekommen und den Reputationsschaden zu beheben.
Erstellen Sie eine Kopie, sobald Sie Zugang haben
Wenn der Hoster Ihnen vorübergehenden Zugang zur Bereinigung gibt, ist das Erste eine Kopie aller Dateien und der Datenbank, auch der infizierten. Das ist Ihr Schutz, falls etwas schiefgeht, und eine Datenquelle für später.
Stoppen Sie den Versand
Wenn der Account gesperrt ist, ist der Versand bereits gestoppt: das ist die einzige gute Seite der Sperre. Wenn Sie nur teilweisen Zugang haben und der Versand noch läuft, ist das Erste, die Quelle zu deaktivieren, bevor Sie überhaupt mit gründlicher Bereinigung beginnen.
Entfernen Sie die Quelle und alle Reservezugänge
Entfernen Sie das Versandskript, aber auch alles, was als Reserve gelassen wurde: zusätzliche Administrator-Accounts, geplante Aufgaben, die den Versand neu starten, Backdoor-Dateien an ungewöhnlichen Stellen. Dieser Teil ist am leichtesten zu unterschätzen, und davon hängt ab, ob Sie in einer Woche erneut gesperrt werden.
Schließen Sie den Eingang
Aktualisieren Sie Core, Theme und alle Plugins. Entfernen Sie, was Sie nicht nutzen. Ändern Sie alle Passwörter: für WordPress, Datenbank, Hosting und FTP, denn der Angreifer konnte sie wahrscheinlich auslesen, solange er drin war. Wenn die Ursache ein verwundbares Kontaktformular war, ersetzen Sie es durch eine bewährte Lösung mit Schutz.
Teilen Sie dem Hoster mit, was Sie gefunden haben
Das beschleunigt die Rückgabe des Accounts direkt. Statt nur die Reaktivierung zu fordern, beschreiben Sie, was die Ursache war, was Sie entfernt und was Sie geschlossen haben. Wenn Sie die Logs haben, die sie Ihnen selbst gegeben haben, berufen Sie sich darauf. Der Hoster gibt einen Account viel leichter zurück, wenn er sieht, dass das Problem wirklich gelöst ist: nicht nur, dass Sie bitten, wieder reinzulassen.
So sprechen Sie mit dem Hoster
Wie Sie mit dem Hoster kommunizieren, beeinflusst deutlich, wie schnell Sie wieder online sind. Mehrere Dinge helfen.
Seien Sie konkret, nicht defensiv. Statt zu behaupten, Sie hätten nichts getan, was der Hoster jeden Tag hört, sagen Sie, dass Sie die Ursache identifiziert und Schritte unternommen haben. Eine konkrete Antwort baut Vertrauen auf, dass sich das Problem nicht wiederholt.
Fordern Sie Logs sofort an, in der ersten Nachricht. Das spart Ihnen eine Runde Korrespondenz und zeigt, dass Sie die Lösung ernst nehmen.
Fragen Sie genau, was der Hoster vor der Reaktivierung sehen will. Manche wollen nur die Bestätigung, dass die Quelle entfernt wurde, manche wollen selbst prüfen. Wenn Sie ihre Bedingung kennen, können Sie sie genau erfüllen, statt zu raten.
Seien Sie geduldig, aber beharrlich. Hosting-Firmen haben Verfahren und Bearbeitungszeiten. Ein höflicher, aber konsequenter Ton mit konkreten Informationen kommt besser an als Druck und Ärger.
Wenn Sie technisch nicht firm sind, ist es in Ordnung, das dem Hoster zu sagen: aber mit klarer Absicht, das Problem zu lösen. Manche Hoster bieten in dem Fall einen eigenen Bereinigungsdienst an, der schnell, aber auch kostenpflichtig sein kann und nicht immer gründlich ist, wenn es ums Schließen des Eingangs geht. Es lohnt sich zu wissen, dass Sie die Wahl haben, den Job jemandem anzuvertrauen, der das beruflich macht, statt allein zu irren oder das erste angebotene Angebot unter dem Druck der Sperre anzunehmen. Die Entscheidung ist Ihre: treffen Sie sie nur nüchtern, nicht in Panik wegen eines abgeschalteten Accounts.
Schaden, der über die Sperre hinausgeht
Wenn der Account zurückkommt, denkt man leicht, die Sache sei erledigt. Nicht ganz: und es lohnt sich zu wissen, was noch zu reparieren bleibt.
Domain-Reputation für Post
Das ist die nachhaltigste Folge. Große E-Mail-Anbieter führen Reputationsbewertungen für jede Domain, die über Monate aufgebaut und in Stunden Massenversand fallen. Die Folge ist, dass Ihre legitime Post: Angebote, Benachrichtigungen, Bestätigungen: im Junk landet, obwohl die Site sauber ist. Die Erholung ist schrittweise und erfordert, dass Sie eine Zeit lang normales, erwartetes Postvolumen senden.
Außerdem lohnt sich die Prüfung, ob die Domain auf Post-Blacklists gelandet ist, und ein Entfernungsantrag bei jeder, auf der sie steht. Es ist auch eine gute Gelegenheit zu prüfen, dass SPF-, DKIM- und DMARC-Einträge korrekt gesetzt sind, denn sie erschweren künftig das Fälschen Ihrer Adresse und helfen, dass legitime Post wieder durchkommt.
Kundenvertrauen
Wenn Spam von Ihrer Adresse an Menschen aus Ihrem Adressbuch ging, haben sie eine Nachricht erhalten, die aussieht, als käme sie von Ihnen. Eine kurze, ehrliche Mitteilung an Kunden mit Erklärung, was passiert ist und was Sie unternommen haben, kommt meist viel besser an als Schweigen und die Hoffnung, niemand habe es bemerkt.
Daten, die möglicherweise abgegangen sind
Wenn der Angreifer genug Zugang hatte, um ein Skript zu platzieren, hatte er auch Zugang zur Datenbank. Das bedeutet Adressen und Daten Ihrer Nutzer. Es lohnt sich, nüchtern zu bewerten, was in der Datenbank war, und bei personenbezogenen Daten eine Benachrichtigungspflicht zu erwägen.
Sonderfall: Shop oder Site, von der Einkommen abhängt
Wenn der gesperrte Account einen Shop oder eine Site hält, von der Ihr Einkommen direkt abhängt, ist die Rechnung anders. Jede Stunde Ausfall ist dort nicht nur Unannehmlichkeit, sondern verlorener Umsatz und Kunden, die zur Konkurrenz gehen.
In dieser Situation ist Tempo mehr wert als sonst, und ein Notfalleingriff lohnt sich auch zu einem höheren Preis, weil die Preisdifferenz meist kleiner ist als der Verlust von nur wenigen Stunden. Was Sie hier nicht tun sollten, ist nervös den Hoster zu drängen oder Abkürzungen zu versuchen, die eine zweite Sperre auslösen können. Der schnellste Weg bleibt eine gründliche Lösung: nur mit Priorität erledigt.
Wenn Sie einen Shop haben, lohnt sich auch der Gedanke, nach der Lösung Überwachung einzuführen, denn für eine Site, von der Einkommen abhängt, ist eine zweite Sperre ein Luxus, der schwer zu ertragen ist. Die Kosten der Überwachung sind fast immer geringer als ein Tag geschlossener Shop.
Was Sie nicht tun sollten
Mehrere Schritte in dieser Situation verschlimmern die Lage: vermeiden Sie sie.
Wechseln Sie den Hoster nicht im ersten Moment. Die Umsiedlung einer infizierten Site auf einen neuen Server überträgt nur das Problem, und der neue Hoster sperrt Sie ebenso, sobald er dieselbe Aktivität bemerkt. Erst bereinigen, dann über Umsiedlung nachdenken, falls sie überhaupt nötig ist.
Fordern Sie keine Reaktivierung, bevor Sie das Problem wirklich gelöst haben. Wenn der Hoster Sie zurückholt und der Spam weitergeht, ist die zweite Sperre meist strenger und schwerer aufzuheben. Besser einen Tag mehr für gründliche Bereinigung als zweimal gesperrt zu werden.
Stellen Sie kein altes Backup blind wieder her. Wenn Sie nicht wissen, wann die Infektion begann, stellen Sie wahrscheinlich eine bereits infizierte Site wieder her. Stellen Sie zuerst die Zeitlinie fest.
So verhindern Sie, dass es sich wiederholt
Damit der Hoster den Account nicht erneut wegen Missbrauch sperrt, muss die Eintrittsstelle geschlossen werden.
Ein Account, der einmal wegen Missbrauch gesperrt war, hat höhere Chancen, wieder in derselben Situation zu landen, wenn die Ursache nicht gründlich gelöst wird. Mehrere Dinge machen den größten Unterschied.
Regelmäßige Updates schließen den Großteil der Eingangspunkte, denn die meisten Angriffe zielen auf bekannte, bereits gepatchte Schwachstellen. Das Verbot der Ausführung von PHP-Dateien im Uploads-Ordner auf Serverebene deaktiviert eine ganze Klasse von Versandskripten, selbst wenn eine Datei irgendwie dorthin gelangt. Ein bewährtes Kontaktformular-Plugin statt eines handgeschriebenen schließt einen häufigen Missbrauchsvektor.
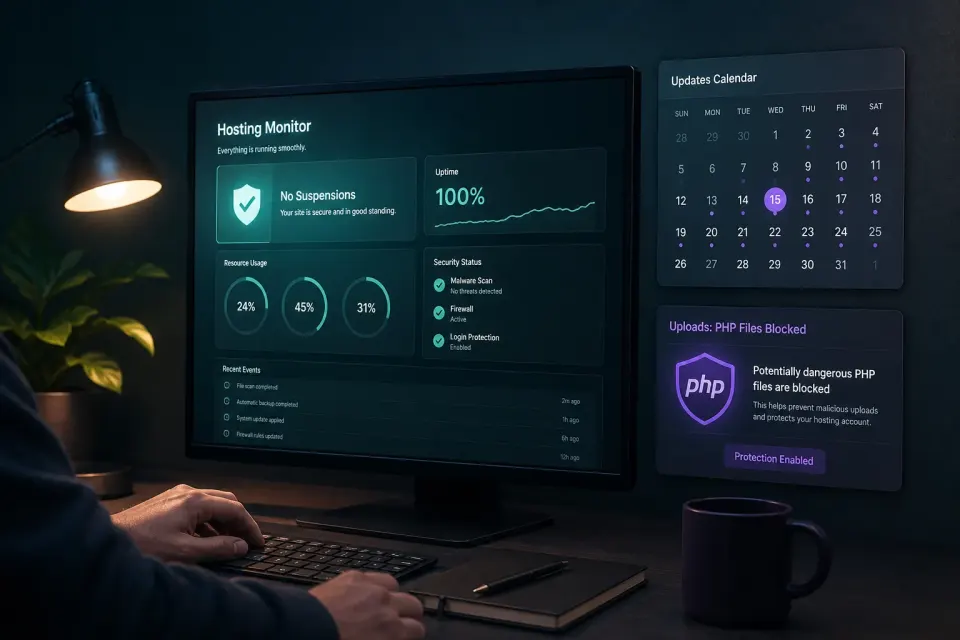
Am wichtigsten ist, dass Überwachung regelmäßig und automatisch ist. Eine Spam-Kampagne läuft oft in Serien mit Pausen und geht zwischen zwei manuellen Prüfungen leicht unbemerkt durch, bis der Hoster sie bemerkt und den Account sperrt. Ein System, das täglich den Zustand von Dateien und Datenbank mit dem vorherigen vergleicht, bemerkt ein neues Skript, bevor es tausend E-Mails sendet und bevor der Hoster reagiert.
Es lohnt sich, den Unterschied zwischen diesen beiden Situationen in der Praxis zu verstehen. Ohne Überwachung ist das erste Zeichen des Problems die Account-Sperre: also der Moment, in dem der Schaden schon da ist, die Reputation schon gelitten hat und die Site schon offline ist. Mit Überwachung ist das erste Zeichen eine stille Mitteilung, dass ein neues, unerwartetes Skript aufgetaucht ist, Tage bevor es eine Sperre auslösen könnte. Der Unterschied zwischen diesen beiden Punkten in der Zeit ist der Unterschied zwischen einem kleinen Eingriff und diesem ganzen Szenario mit abgeschalteten Account, Korrespondenz mit dem Hoster und Reputationserholung. Deshalb ist Überwachung kein Zusatzkostenpunkt, sondern Ersatz für viel höhere Kosten, die kommen, wenn Sie sie nicht haben.
Wie lange dauert es, bis der Account zurückkommt
Wie schnell ein gesperrter Account zurückkommt, hängt von zwei Dingen ab.
Das ist die Frage, die am meisten quält, denn solange der Account gesperrt ist, läuft die Site nicht und das Geschäft steht. Die ehrliche Antwort: es hängt von zwei Dingen ab: wie schnell Sie die Ursache finden und entfernen, und wie schnell der Hoster Ihren Reaktivierungsantrag bearbeitet.
Der erste Teil liegt in Ihrer Kontrolle. Wenn Sie die Quelle schnell finden, sie zusammen mit Reservezugängen entfernen und die Lücke schließen, sind Sie noch am selben Tag bereit für die Reaktivierung. Wenn Sie ohne Logs irren und nicht wissen, wo Sie hinschauen sollen, zieht sich dieser Teil.
Der zweite Teil hängt vom Hoster ab. Manche reaktivieren innerhalb von Stunden, wenn sie sehen, dass das Problem gelöst ist, manche haben Verfahren, die einen oder zwei Tage dauern. Wie Sie kommunizieren: mit konkreter Beschreibung dessen, was Sie getan haben: beeinflusst die Geschwindigkeit direkt, weil es Korrespondenzrunden verkürzt, in denen der Hoster zusätzliche Informationen fordert.
Die praktische Schlussfolgerung: Der schnellste Weg zurück ist, die Ursache beim ersten Mal gründlich zu lösen und dem Hoster in der ersten Nachricht alles zu geben, was er braucht. Tempo auf Kosten der Gründlichkeit lohnt sich hier nicht, denn eine zweite Sperre wegen desselben Problems dauert länger und ist schwerer aufzuheben.
Ein erster Schritt, den Sie sofort tun können
Wenn Sie vermuten, dass die Ursache der Sperre eine gehackte Website ist, oder einfach den Zustand prüfen wollen, können Sie prüfen lassen, ob die Website gehackt wurde: der Check durchsucht den öffentlich erreichbaren Inhalt nach bekannten Malware-Mustern und verdächtigen Elementen. Kein Konto, keine Installation, meist unter einer Minute.
Es lohnt sich, ihre Grenze klar zu machen, denn bei diesem Problem ist das wichtig. Diese Prüfung sieht nur öffentlich erreichbaren Inhalt. Ein Versandskript, das in einer Datei auf dem Server liegt und auf einen Aufruf wartet, ist nicht öffentlich sichtbar: eine Fernprüfung findet es nicht. Für eine zuverlässige Antwort in einem solchen Fall braucht es die Prüfung von Dateien und Datenbank auf der Site selbst.
Wenn der Account bereits gesperrt ist und Sie eine schnelle Lösung brauchen, holen Sie sich Hilfe bei gesperrtem Hosting wegen gehackter Website. Senden Sie die Adresse der Site und die E-Mail, die Sie vom Hoster erhalten haben, denn diese E-Mail enthält oft nützliche Angaben zur Ursache. Dringende Fälle gehen vor regulären Anfragen, denn bei einem gesperrten Account bedeutet jeder Tag verlorene Besucher und weiteren Schaden an der Domain-Reputation, der schwerer zu beheben ist als die Infektion selbst.